PBCS IT-News

Gesammelte Beiträge

10 Beiträge · 08.11.2026

10 Beiträge1.836 Wörterca. 9 Min. Lesezeit6 Kategorien

Sortierung: date

Inhaltsverzeichnis

Sortierung: date
  1. Edge nervt mit Standardbrowser-Popups
  2. BSI-Werkzeug gegen Telemetrie
  3. Alte Windows-Server nicht mehr erreichbar
  4. Lenovo UEFI Firmware-Lücken nicht in Thinkpads
  5. OpenAudit Classic Software-Vergleich
  6. BSI Tipps nicht nur vor dem Urlaub
  7. Windows 10 22H2 kommt im Herbst
  8. Preisanpassung nach 20 Jahren
  9. Sicherheitslücken in PHP 7 – 8.1
  10. Lenovo und die Zaubertaste

Edge nervt mit Standardbrowser-Popups

Windows · 20.07.2022

wer Google Chrome für Enterprise als Standardbrowser einsetzt (wie empfohlen) und Microsoft Edge als "Ersatzbrowser" und zur Absicherung des Betriebssystems wird sich sicherlich schon geärgert haben, dass Edge andauernd ein Popup oben einblendet, das empfiehlt, Edge zum Standard-Browser zu machen.

Nein, Microsoft - wenn ich einmal NEIN ankreuze, möchte ich nicht mit jedem Browser-Update wieder diese Meldung haben.

Zum Glück gibt es Abhilfe:

edge://flags/#edge-show-feature-recommendations

Dieser Schalter kann auf "disabled" gesetzt werden und schon ist (hoffentlich dauerhaft) Schluss mit den "Edge zum Standard machen" Popups.

Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Edge]
"SmartScreenEnabled"=dword:00000001
"DefaultBrowserSettingEnabled"=dword:00000000

Ich wünsche mit auch einen solchen Schalter für die Teams Free Version und für Onedrive in der kostenlosen Version - denke aber der wird dort nicht kommen :P

BSI-Werkzeug gegen Telemetrie

Sicherheit · 20.07.2022

Jedes Windows System telefoniert, wenn das nicht bei der Installation, im Assistenten bei der ersten Anmeldung oder per Gruppenrichtlinie verhindert wird, nach Hause. Da das Zuhause in den vereinigten Staaten liegt, könnten die gesammelten Informationen aus datenschutzrechtlichen Gründen kritisch sein. Zu Telemetrie-Daten zählt nicht nur der Standort, sondern auch eine eindeutige ID des Endgerätes, Version, Patchlevel, mitunter sogar Nutzungsverhalten, Fehlerprotokolle und viele Statistik-Daten, die nicht übertragen werden sollten.

Wer das verhindern möchte (Admins oder auch die Anwender am Gerät), bekommt nun Unterstützung vom Bundesamt für Sicherheit und Informationstechnik (kurz: BSI).

Eine Sammlung von Gruppenrichtlinien

Gruppenrichtlinien zur Einschränkung der Telemetrie

System Activity Monitor

BSI-Internetseiten

Auf den Webseiten wird auch die Benutzung erklärt. Wenn Sie das Ganze über die Windows Einstellungen abschalten möchten, finden Sie es unter: Wählen Sie das Menü Start  aus, wählen Sie dann Einstellungen  > Datenschutz aus. Betrachten Sie ALLE Untermenüs und wählen die von Ihnen gewünschten Einstellungen aus (Empfehlung so viel wie nötig und sie es zu Ihrem Komfort gebrauchen, so wenig wie möglich).

Alte Windows-Server nicht mehr erreichbar

Server · 15.07.2022

Mit dem Juni 2022 kumulativen Update für alle derzeit unterstützten Windows Server ab Version 2012 R2 aktiviert Microsoft DCOM Server-Sicherheitsfeatures, die die Kommunikation mit Servern, die am Ende der Laufzeit (EOL) für Sicherheitsupdates sind oder ein bereits im Juni 2021! veröffentlichtes Update NICHT installiert haben.

Betroffene Server können beispielsweise von der Datensicherungssoftware nicht mehr erreicht werden, sind also nicht mehr gesichert. Auch Monitoring-Programme können diese Server nicht mehr überwachen. Mehrere andere Programme können die Server nicht mehr erreichen, weil nur eine gesicherte DCOM Kommunikation erlaubt ist.

Workaround währt nicht lange

Derzeit kann man über eine Gruppenrichtlinie für die Server ab 2012 R2 die Kommunikation zwar wieder einschalten, mit dem Patchday im März 2023 wird aber auch dieser Schalter abgestellt. Wie der Workaround funktioniert, ist im verknüpften Microsoft Artikel beschrieben

Nachhaltige Lösung

Wer noch Windows Server 2008 R2 einsetzt, sollte sich Gedanken über die darauf installierte Software machen und diese Produkte ablösen. Auch die Laufzeit von 2008 R2 in der Azure Cloud (und im ESU-Modell) ist mit Ende 2023 fest.

Zum Modernisieren können Server in Microsoft Azure als Mietmodell eingesetzt werden oder neue Hardware mit OEM-Betriebssystem-Lizenzen beschafft werden. In jedem Fall sollten Sie sich kurzfristig von nicht mehr unterstützten Servern trennen und mittelfristig auch von Server 2012 R2 Instanzen. Im letzteren Fall ist die Azure Cloud eine Möglichkeit, zumindest Server 2012 R2 länger als bis September 2023 einzusetzen, falls unbedingt notwendig.

Fazit

  • Schaffen Sie Windows Server 2008 R2 Systeme ab und modernisieren diese durch Neuinstallation in Azure oder Neubeschaffung On-Premises.
  • Sorgen Sie bei allen Servern ab 2012 R2 für monatlich aktuelle Updates. Versicherungen kürzen die Leistung im Schadenfall, wenn die Patches nicht monatsaktuell (mit Toleranzzeit von einer Woche) installiert sind.
  • Übergangsweise können Sie auf den Servern den Registry-Schlüssel setzen. Das verschafft Ihnen Zeit, zu modernisieren

Microsoft-Artikel KB5004442 zu den Sicherheitsänderungen

<a href="

Mit dem Juni 2022 kumulativen Update für alle derzeit unterstützten Windows Server ab Version 2012 R2 aktiviert Microsoft DCOM Server-Sicherheitsfeatures, die die Kommunikation mit Servern, die am Ende der Laufzeit (EOL) für Sicherheitsupdates sind oder ein bereits im Juni 2021! veröffentlichtes Update NICHT installiert haben.

Betroffene Server können beispielsweise von der Datensicherungssoftware nicht mehr erreicht werden, sind also nicht mehr gesichert. Auch Monitoring-Programme können diese Server nicht mehr überwachen. Mehrere andere Programme können die Server nicht mehr erreichen, weil nur eine gesicherte DCOM Kommunikation erlaubt ist.

Workaround währt nicht lange

Derzeit kann man über eine Gruppenrichtlinie für die Server ab 2012 R2 die Kommunikation zwar wieder einschalten, mit dem Patchday im März 2023 wird aber auch dieser Schalter abgestellt. Wie der Workaround funktioniert, ist im verknüpften Microsoft Artikel beschrieben

Nachhaltige Lösung

Wer noch Windows Server 2008 R2 einsetzt, sollte sich Gedanken über die darauf installierte Software machen und diese Produkte ablösen. Auch die Laufzeit von 2008 R2 in der Azure Cloud (und im ESU-Modell) ist mit Ende 2023 fest.

Zum Modernisieren können Server in Microsoft Azure als Mietmodell eingesetzt werden oder neue Hardware mit OEM-Betriebssystem-Lizenzen beschafft werden. In jedem Fall sollten Sie sich kurzfristig von nicht mehr unterstützten Servern trennen und mittelfristig auch von Server 2012 R2 Instanzen. Im letzteren Fall ist die Azure Cloud eine Möglichkeit, zumindest Server 2012 R2 länger als bis September 2023 einzusetzen, falls unbedingt notwendig.

Fazit

  • Schaffen Sie Windows Server 2008 R2 Systeme ab und modernisieren diese durch Neuinstallation in Azure oder Neubeschaffung On-Premises.
  • Sorgen Sie bei allen Servern ab 2012 R2 für monatlich aktuelle Updates. Versicherungen kürzen die Leistung im Schadenfall, wenn die Patches nicht monatsaktuell (mit Toleranzzeit von einer Woche) installiert sind.
  • Übergangsweise können Sie auf den Servern den Registry-Schlüssel setzen. Das verschafft Ihnen Zeit, zu modernisieren

Microsoft-Artikel KB5004442 zu den Sicherheitsänderungen

https://support.microsoft.com/de-de/topic/kb5004442-verwalten-von-%C3%A4nderungen-f%C3%BCr-die-umgehung-von-windows-dcom-server-sicherheitsfeatures-cve-2021-26414-f1400b52-c141-43d2-941e-37ed901c769c

">https://support.microsoft.com/de-de/topic/kb5004442-verwalten-von-%C3%A4nderungen-f%C3%BCr-die-umgehung-von-windows-dcom-server-sicherheitsfeatures-cve-2021-26414-f1400b52-c141-43d2-941e-37ed901c769c
Lenovo UEFI Firmware-Lücken nicht in Thinkpads

Hardware · 15.07.2022

Wieder einmal haben Sicherheitsforscher in zahlreichen lenovo Notebook-Modellen kritische Sicherheitslücken entdeckt, die durch Firmware-Updates des Herstellers geschlossen wurden.

Die gute Nachricht. Im geschäftlichen Umfeld setzen wir ausschließlich Notebooks der "ThinkPad" Serien ein, die nicht nur bessere Verarbeitung und Robustheit aufweisen, sondern auch wertige Chipsätze und im Wesentlichen gut verarbeiteter Firmware. Zwar kann bei einem Firmware-Update auch hier was schief laufen - dafür gibt es aber die Zaubertaste, die so manchen Technikereinsatz/Mainboardtausch überflüssig macht.

Fazit

Wer Thinkpads (oder Thincentre Tiny) Geräte einsetzt, braucht keine Sicherheitslücken zu schließen und ist von den Lücken nicht betroffen. Wer dennoch die Consumer-Serie (ThinkBook und "Yoga ohne Thinkpad" einsetzt, kann im folgenden Artikel lesen, was zu tun ist

https://support.lenovo.com/de/de/product_security/len-91369

lenovo Supportseiten für Consumer Geräte

OpenAudit Classic Software-Vergleich

Internet · 10.07.2022

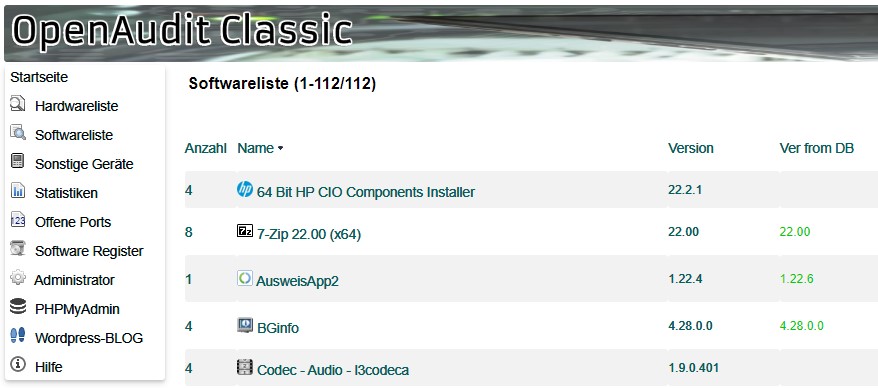
Der aktuelle Build 2022-07-10 von #OpenAudit Classic kann nun die PB Softwareliste über das Admin-Menü importieren und vergleicht installierte Software-Versionen mit der importierten Dateiversion. So lässt sich prüfen, ob die installierte Basis einen mit der importierten Datei aktuellen Stand hat. In der Softwareliste werden alte Versionen rot gekennzeichnet, ist die Version auf dem importierten Stand: grün.

Eine Spalte mit Beschreibungen zu in der importierten Liste gefundenen Produkte, sowie eine Lizenzart-Spalte wurden in der Softwareliste ergänzt. Die Spalten der Hardwareübersicht wurden umsortiert, so dass zuerst die logischen Cores (z.B. einer VM oder eines Azure virtuellen Servers) angezeigt werden, dann Prozessortyp und cpu Sockets und physikalische Cores (vcpu).

OpenAudit Classic neuer Build 2022-07-10

BSI Tipps nicht nur vor dem Urlaub

Sicherheit · 04.07.2022

In einem aktuellen Twitter-Post gibt das Bundesamt für #Sicherheit in der Informationstechnik, kurz #BSI Tipps zur Vorbereitung der digitalen und social Umgebung vor dem Urlaub:

In einem aktuellen Twitter-Post gibt das Bundesamt für #Sicherheit in der Informationstechnik, kurz #BSI Tipps zur Vorbereitung der digitalen und social Umgebung vor dem Urlaub:

Zitat: "Überprüft die Privatsphäre-Einstellungen eurer Social-Media-Accounts
Schaltet Standortinformationen nur ein, wenn ihr sie braucht
Macht ein Backup eurer Daten und speichert eine Kopie auf einem externen Datenträger
Schützt elektronische Geräte mit einem sicheren Passwort oder PIN-Code
Installiert alle Updates auf euren Geräten"

https://twitter.com/BSI_Bund

Diese Empfehlungen kann man nicht nur vor den Ferien beherzigen, sondern grundsätzlich. Da es eher selten vorkommt oder unerwünscht ist, den Laptop mit in den Urlaub zu nehmen und das "Dienstabteil" im Handy geschlossen/inaktiv sein sollte, werden dienstliche Telefone bei erlaubter privater Nutzung gern verwendet.

Gerade hier sollte die Sicherheit auch ganz oben angesiedelt sein. Denn obwohl in den meisten Fällen die Datenbereiche strikt getrennt sind, ist dennoch die Hardware bei einem Angriff kompromittiert und private Daten verloren.

Für Ihre Mitarbeitenden hat die Redaktion ein kleines Quiz zur Selbsteinschätzung vorbereitet. Hier können sie sich selbst testen, wie gut und sicher sie mit dem Thema umgehehen.

Windows 10 22H2 kommt im Herbst

Windows · 24.06.2022

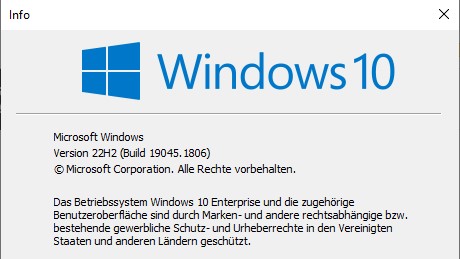
Mit dem optionalen Juli-Update erhöht sich der Update-Zähler der Windows 10 Version auf 1865. Zusätzlich gibt #Microsoft damit bekannt, dass im Herbst einige aktualisierte Funktionen (welche das sind, ist noch nicht bekannt) auch in Windows 10 implementiert werden.

Windows 10 mit 19045 Enabler

Das Ganze ist wieder ein "kleines" Update, das bedeutet neben den monatlichen #Sicherheitsupdates und den Fehlerkorrekturen zwei Wochen danach wird es zum September oder Oktober Patchday wieder ein "Enablement-Package" geben, dass die dann enthaltenen neuen Funktionen freischaltet und den "Build" von 19044 auf 19045 anhebt. Diese Maßnahme muss Microsoft machen (das Build-anheben), weil der jeweils aktuelle Build immer nur 18 Monate Support hat und man ältere Versionen von Windows 10 - die man nicht aktualisiert hat - nicht mehr einsetzt.

Der Betriebssystemkern bleibt beim Stand von September 2019 (Codename: Vibranium - wie im Marvel Comic), die volle Versionsangabe ist damit: 19041.1.amd64fre.vb_release.191206-1406/1806.

Wer die 19045 jetzt schon einschalten möchte (damit die Funktionen bei Auslieferung im Patchzyklus automatisch aktiviert werden mit dem .msu Paket "windows10.0-kb5015684-x64-1945enabler.msu" aus der Microsoft Knowledgebase bei Microsoft tun.

Alternativ kann dies mit der folgenden Befehlsfolge ab Build 1826 (in einer administrativen Powershell oder Eingabeaufforderung) geschehen. Dazu muss es jedesmal nach einem Update die 1826 durch den aktuellen Build angepasst werden.

@echo off
title windows 19045 enabler für build .1826
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-Product-Data-22h2-EKB-Package~31bf3856ad364e35~amd64~de-DE~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-Product-Data-22h2-EKB-Package~31bf3856ad364e35~amd64~~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-Product-Data-22h2-EKB-Wrapper-Package~31bf3856ad364e35~amd64~de-DE~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-Product-Data-22h2-EKB-Wrapper-Package~31bf3856ad364e35~amd64~~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-UpdateTargeting-ClientOS-22h2-EKB-Package~31bf3856ad364e35~amd64~de-DE~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-UpdateTargeting-ClientOS-22h2-EKB-Package~31bf3856ad364e35~amd64~~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-UpdateTargeting-ClientOS-22h2-EKB-Wrapper-Package~31bf3856ad364e35~amd64~de-DE~10.0.19041.1826.mum
dism /online /add-package /packagepath:%windir%\servicing\Packages\Microsoft-Windows-UpdateTargeting-ClientOS-22h2-EKB-Wrapper-Package~31bf3856ad364e35~amd64~~10.0.19041.1826.mum

Preisanpassung nach 20 Jahren

Website-Angebote · 21.06.2022

aufgrund der ungewöhnlich hohen Inflationsrate 2022 müssen wir nach nun fast über 20 Jahren unsere Dienstleistungspreise mit Wirkung zum 01.07.2022 anheben. Ebenso die Fahrtpauschalen.

Abonnement-Preise und andere Pauschalen bleiben von dieser Anpassung zunächst unberührt. Auch das Abrechnungsraster (angefangene 10 Minuten) bleibt.

Im Shop finden Sie die aktuellen Abrechnungssätze:

https://wp.pbcs.de/produkt-kategorie/dienstleistung/

Sicherheitslücken in PHP 7 – 8.1

Sicherheit · 12.06.2022

Update: Nach meinen Recherchen haben die führenden Hosting-Provider (all-inkl.com, Strato, ionos...) das PHP-Punktrelease 8.0.20 installiert, so dass diese Plattformen derzeit vor Angriffen gegen diese Lücken abgesichert sind .

In den aktuell von der Community unterstützten Versionen von PHP wurden einige kritische #Sicherheitslücken geschlossen (CVE-2022-31625, CVE-2022-31626). Wer Webserver im Internet betreibt oder wie üblich bei einem Provider hosten lässt, sollte prüfen, ob er die derzeit empfohlene Version 8.0.20 im Einsatz hat, ansonsten auf die Version aktualisieren.

Viele Webseiten basieren auf #Wordpress, dem quelloffenen Content-Management System. Aber auch Joomla oder Typo3 setzen PHP und eine MySQL/MariaDB als Datenbank ein. Durch die Lücken werden diese Webserver angreifbar und könnten unter fremde Kontrolle gebracht werden.

Das quelloffene #OpenAudit Classic setzt ebenfalls PHP und die MariaDB ein. Das Risiko ist hier zwar deutlich geringer, da die Webserver nicht im Internet erreichbar sind, eine Aktualisierung ist aber empfohlen. Auf unseren Downloadquellen ist ab Version 2022-06-xx die aktuelle PHP Version 8.0.20 enthalten. Apache und MariaDB sind ebenfalls auf dem jeweils aktuellen Stand.

Wer noch alte PHP Versionen wie Version 5.x einsetzt, sollte das nicht im Internet tun. In einem Intranet oder Extranet ist das Risiko aufgrund der eingeschränkten Teilnehmerzahl zwar geringer, aber grundsätzlich vorhanden. Angreifer müssten sich dazu zunächst im Intranet/Extranet anmelden.

Lenovo und die Zaubertaste

Hardware · 07.06.2022

beim Einspielen eines #Firmware Updates kann es passieren, dass das UEFI/BIOS betroffene Geräte einfach abschaltet (und nicht wieder einschaltet). So hat bei mir das über die lenovo vantage app installierte, kritische "Thunderbolt Firmware Update" die USB-C-Stecker abgeschaltet (obwohl keine Fehlermeldung zu sehen war). Nach dem Neustart wurde das #Thinkpad weder aufgeladen, noch funktionierten die USB-C-Anschlüsse. Auch der HDMI-Ausgang war davon betroffen.

Die Auswirkung ist wie bei dem Problem mit "NVM wear-out" einer alten Firmware, die nach 6 bis 12 Monaten den 8 GB Flash-Speicher im Gerät gehimmelt hat. Das Besondere daran: Das Yoga X13 Gen1 hat nie die fehlerhafte Thunderbolt-Firmware gehabt, die den Speicher schrottet!

Also den Dienstleister informieren lassen. Leider war "next Business day" erst nach dem Pfingstfeiertag 4 Tage danach. Am Dienstag also den Dienstleister angerufen und nachgehakt. Der meinte, er wäre nicht zuständig und mache nur Vor-Ort-Service im Radius von 50 km. Er müsste ein Ticket bei lenovo aufmachen!

Vier Stunden später meldete sich die lenovo Hotline Düsseldorf und nachdem ich dem Techniker die Anamnese (Fehlerbeschreibung) durchgegeben habe, meinte er, das Problem lässt sich ohne Hardwaretausch lösen.

Die Zaubertaste

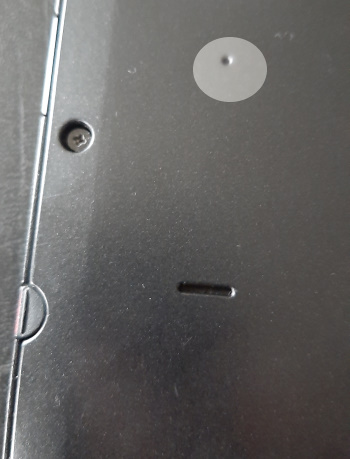
Macht man das Thinkpad stromlos (Netzteil entfernen) und dreht es um, ist oberhalb der mittleren Schraube auf der linken Seite ein Loch, in das eine SIM-Nadel oder eine kleine Büroklammer passt. Bein Einführen fühlt man, dass ein Mikroschalter ausgelöst wird.

  • Die Büroklammer nun über 30 Sekunden lang bei gedrücktem Mikroschalter so halten.
  • USB-C Netzteil am hinteren Port (Thunderbolt-Ladeport) anschließen. Wenn die orangefarbene LED leuchtet, wurde das Mainboard "resetted".
  • Es gehen dabei keine Daten verloren, nur abgeschaltete Komponenten werden wieder aktiviert.

Alles funktioniert nun wieder, das Thinkpad lädt und die Thunderbolt-Schnittstellen nebst Dockingstation verbinden sich wieder.

Fazit

Diese wirksame Funktion einer "Selbstheilung" sollte viel besser bekannt gemacht werden. Wer also auf ein Problem mit seinem Thinkpad stößt, kann gefahrlos erst diese Reset-Methode versuchen. Ist das Problem danach noch persistent, kann immer noch die Hardware getauscht werden. Während Lumos bei allen Smartphones aller Hersteller die Taschenlampe anmacht, ist auch dieser Selbstheilungsknopf von lenovo weitgehend unbekannt.