PBCS IT-News

Gesammelte Beiträge

7 Beiträge · 30.10.2026

7 Beiträge2.561 Wörterca. 12 Min. Lesezeit5 Kategorien

Sortierung: date

Inhaltsverzeichnis

Sortierung: date
  1. HP-Drucker – kritische Sicherheitslücken
  2. OpenAudit Classic Hard-/Software-Inventar App
  3. Sicherheitsbetrachtung Kaspersky Antivirus
  4. Windows 11 Spam verhindern
  5. WordPress Plugin-Updates einzeln deaktivieren
  6. IT-Sicherheit – erhöhtes Risiko von Cyberangriffen
  7. IT-Sicherheit: und sie klicken doch

HP-Drucker – kritische Sicherheitslücken

Hardware · 24.03.2022

Hewlett-Packard warnt vor kritischen #Sicherheitslücken in über 200 seiner Drucker der Marken HP und #Samsung. Angreifer können mit diesen Lücken Schadprogramme auf den Druckern installieren. Das funktioniert normalerweise nur im lokalen Netzwerk. Da aber dies der Haupt Angriffsvektor ist, sollte umgehen die aktuelle Firmware auf den Druckern installiert werden.

Ein typischer Angriff funktioniert so: Ein Mitarbeiter wird in E-Mails unter einem Vorwand dazu aufgefordert, einen Link auszuführen. Dieser lädt mit Benutzerrechten die erste Software herunter. Diese wiederum durchsucht das lokale Netzwerk nach "Opfergeräten" mit Sicherheitslücken und installiert dort einen weiteren Download (das Schadprogramm). Auf dem Drucker wird dann das Schadprogramm ausgeführt und verschlüsselt beispielsweise andere Geräte im Netzwerk.

Alternativ schalten Sie bitte in der Druckeroberfläche unter Netzwerk / Erweitert das LLMNR Protokoll aus.

Steht kein Firmwareupdate für Ihr Modell zur Verfügung, empfiehlt es sich, ebenfalls die Cloudprint Funktionen des Druckers über die HP Smart App abzuschalten. Damit kann der Drucker über das Internet erreicht werden und Ausdrucke über eine e-Mail an den Drucker initiiert werden.

https://support.hp.com/us-en/document/ish_5948778-5949142-16/hpsbpi03780

https://support.hp.com/de-de/drivers

HP Supportseiten: (CVE-2022-3942, CVSS 8.4, Risiko kritisch)

OpenAudit Classic Hard-/Software-Inventar App

Software · 18.03.2022

Aktualisierte Dokumentation zu OpenAudit Classic mit Hinweisen zur PowerShell-Inventarisierung, Installation, Netzwerkscans und clientseitigen Erfassung.

OpenAudit Classic ist eine quelloffene Inventarisierungslösung für Windows-PCs, Windows-Server und weitere IP-Geräte. Die Software erfasst Hardware, installierte Anwendungen und Konfigurationsmerkmale, speichert sie in MariaDB und stellt die Ergebnisse in einer PHP-Weboberfläche bereit.

Aktualisierung 2026: Seit Release 2026-05-19 wurden die bisherigen VBScript-basierten Scanabläufe auf Windows PowerShell umgestellt. Ältere Skripte können in Bestandsinstallationen noch vorhanden sein. Diese Anleitung beschreibt den aktuellen Projektstand; einzelne Pfade und Funktionen können je nach Release abweichen.

Was OpenAudit Classic inventarisiert

  • Windows-Systeme: Hardware, Betriebssystem, installierte Software und weitere über WMI erreichbare Systeminformationen.
  • Microsoft-Store-Apps: moderne Windows-Apps einschließlich Versions- und Gerätezuordnung; benutzerbezogene Software hängt vom Scan-Kontext ab.
  • Firmware und Verschlüsselung: unter anderem BIOS/UEFI und – bei passenden Berechtigungen – BitLocker-Informationen.
  • Netzwerkgeräte: zusätzliche Erkennung von Druckern, Switches, Kameras und anderen IP-Geräten mittels Nmap.
  • Auswertungen: durchsuchbare Hardware- und Softwarelisten, Berichte und projektabhängige Exportmöglichkeiten.

Die Weboberfläche ist üblicherweise unter https://SERVERNAME:4443/openaudit erreichbar. Das Setup sieht die Erzeugung und den Import eines SSL-Zertifikats vor. Ein selbstsigniertes Zertifikat muss auf den zugreifenden Rechnern entsprechend vertrauenswürdig eingerichtet werden.

Technische Basis und Versionsstand

Die Anwendung läuft auf Windows mit Apache, PHP, MariaDB und phpMyAdmin. Für die Netzwerkerkennung werden Nmap und Npcap verwendet. Das vorliegende Inno-Setup-Skript nennt folgende Paketkomponenten; es handelt sich um Versionsangaben aus dem Skript, nicht um eine automatische Prüfung der Installation:

  • Apache 2.4.68 (64 Bit), PHP 8.4.27 (Thread Safe), phpMyAdmin 5.2.3
  • MariaDB 10.11.19 LTS und MariaDB ODBC 3.2.9
  • Nmap 7.991 und Npcap 1.89
  • Optionale WordPress-Komponente laut Setup: Version 7.1.3; zusätzlich Visual-C++-Laufzeitbibliotheken

Die ältere Projekt-README nennt noch PHP 8.3. Maßgeblich sind deshalb immer die tatsächlich installierten Komponenten und die zum jeweiligen Release gehörenden Dateien. WordPress ist optional und für die Inventarisierung nicht erforderlich.

Download und Quellcode

Das Windows-Setup ist über den Downloadbereich erhältlich; Quellcode, Änderungen und Beiträge zum Projekt sind auf GitHub zu finden.

Installation und erste Einrichtung

Als Plattform eignen sich unterstützte Windows-Server-Versionen oder geeignete Windows-Pro-/Enterprise-Systeme. Die Installation benötigt Administratorrechte. Vor einem Upgrade sollten die MariaDB-Datenbank, die Scan-Konfiguration, die IP-Zielliste, Zertifikate und individuelle PHP-Anpassungen gesichert werden.

  • Setup starten: Standardmäßig wird in den Ordner xampplite unter dem Windows-Programmverzeichnis installiert. Das Setup bietet OpenAudit Classic allein oder optional zusammen mit WordPress an.
  • Komponenten einrichten: Apache und MariaDB als Dienste installieren/starten, Zertifikat erzeugen/importieren sowie Npcap für Nmap installieren.
  • Oberfläche öffnen: https://SERVERNAME:4443/openaudit aufrufen und Erreichbarkeit prüfen.
  • IP-Zielliste erstellen: In der Weboberfläche die gewünschten Netzbereiche im CIDR-Format eintragen, beispielsweise 192.168.1.0/24 und 172.26.12.0/24. Die Liste möglichst über das integrierte Werkzeug erzeugen.
  • Scanaufgaben kontrollieren: In der Windows-Aufgabenplanung die importierten Aufgaben Openaudit-PCScan und optional Openaudit-NMAPScan prüfen. Ausführungskonto, Rechte, Zeitplan und Zielnetze an die Umgebung anpassen.

Die Scan-Konfiguration liegt im Verzeichnis htdocs\openaudit\scripts, unter anderem in audit.config. Die Aufgaben werden vom Setup zunächst mit SYSTEM importiert; für entfernte Windows-Systeme ist ein dafür berechtigter Ausführungskontext erforderlich. Ein pauschaler Einsatz von Domänen-Administratorkonten ist aus Sicherheitsgründen nicht empfehlenswert.

Windows- und Netzwerk-Scans

Der zentrale Windows-Scan liest die erreichbaren Systeme per WMI aus. Der Nmap-Scan ergänzt Informationen zu Geräten, die nicht auf Windows basieren. Die Netzwerkerkennung ist abhängig von Firewallregeln, Routing, Scanprofil und den auf dem Zielgerät verfügbaren Diensten.

Die ältere OpenAudit-Konsole bietet für manuelle Aufrufe unter anderem folgende Befehle. Ob diese Wrapper in Ihrer Version noch vorhanden sind, bitte im Skriptverzeichnis prüfen:

OpenAuditPC-Scan.cmd 192.168.1.25 [DOMAENE\Benutzer] 
OpenAudit-nmap-NetzScan.cmd 120

Passwörter sollten möglichst nicht als Klartext in Befehlszeilen, Skripten oder Protokollen verwendet werden. Für aktuelle PowerShell-Scans sind die mitgelieferten Skripte und deren Konfiguration maßgeblich.

Clientseitige und Offline-Inventarisierung

Wenn ein Gerät nicht vom Server aus per WMI erreichbar ist, kann der Scan lokal auf dem Client laufen. Beim Clientside-Scan werden die Daten an den OpenAudit-Server übertragen; beim Offline-Scan entsteht eine Datei, deren Inhalt anschließend über die Weboberfläche importiert wird.

Clientside-Scan mit Setup

  • Das Paket openaudit-clientscan-setup.exe mit Administratorrechten auf dem Zielgerät installieren.
  • Für eine unbeaufsichtigte Installation beschreibt der bisherige Artikel den Aufruf openaudit-clientscan-setup.exe /VERYSILENT /SERVER=meinserver. Die Parameter vor der Verteilung mit dem tatsächlich gelieferten Setup prüfen.
  • In audit.config die Serveradresse (z. B. audit_host) auf den erreichbaren OpenAudit-Server einstellen.
  • Die geplante Aufgabe Openaudit-Clientside-Scan kontrollieren und mit geeigneten Rechten ausführen.

Manuelle Einrichtung und Offline-Scan

Alternativ kann das Clientside-Paket auf den Rechner kopiert, konfiguriert und die mitgelieferte Aufgaben-XML importiert werden. Für einen vollständig getrennten Rechner das Verzeichnis offline-scan auf einen Datenträger kopieren, den Scan lokal ausführen und das erzeugte Inventar über Admin → Add system in der Weboberfläche importieren. Der genaue Dateiname und Importablauf hängen vom Paketstand ab.

Virenschutz und Firewall

PowerShell-Skripte, WMI-Zugriffe und Nmap können durch Sicherheitsprodukte eingeschränkt werden. Prüfen Sie zunächst die konkreten Blockierungsereignisse und richten Sie nur erforderliche, möglichst eng begrenzte Freigaben für signierte beziehungsweise geprüfte Komponenten ein. Die pauschale Ausnahme ganzer Installationsverzeichnisse oder das Abschalten des Virenschutzes ist nicht zu empfehlen.

Typische Pfade sind C:\Program Files (x86)\xampplite\ auf dem Server und C:\Program Files (x86)\oa-clientside-scan\ auf Clients. Die tatsächlichen Installationspfade können abweichen. WMI-/Firewall-Freigaben sollten nur für autorisierte Scan-Quellen und benötigte Ports gelten.

Betrieb, Sicherheit und Fehlerbehebung

  • Keine Windows-Inventardaten: Namensauflösung, Netzwerkzugriff, WMI-Berechtigungen, Firewall, Aufgabenplanung und Skriptprotokolle prüfen.
  • Keine Nmap-Ergebnisse: Zielnetzdefinition, Nmap-/Npcap-Installation, Netzwerkzugriff und Scanaufgabe prüfen.
  • Weboberfläche nicht erreichbar: Apache- und MariaDB-Dienste, HTTPS-Port 4443, Zertifikat und lokale Firewall kontrollieren.
  • SQL-Fehler beim Filtern: PHP-/MariaDB-Fehlermeldung und die zusammengesetzte SQL-Abfrage prüfen; insbesondere bei WITH-/CTE-Abfragen muss die Filterbedingung an der richtigen Stelle stehen.
  • BitLocker-Werte fehlen: Scanberechtigungen und erhöhten Ausführungskontext prüfen.

Regelmäßige Sicherungen von Datenbank, Konfigurationsdateien, Scanlisten, Zertifikaten und individuellen Anpassungen sind wichtig. Das vorliegende Installationsskript sieht weitreichende Schreibrechte auf den Installationsordner vor; in produktiven Umgebungen sollten diese auf das notwendige Minimum reduziert werden.

Hintergrund und Lizenz

OpenAudit Classic entstand als Fork des älteren Open-Audit-Projektstands vom 31.08.2010. Ziel ist die quelloffene Weiterentwicklung mit Anpassungen an neuere Webserver-, PHP- und Datenbankversionen sowie zusätzlichen Inventarisierungsfunktionen. Die Projekt-README bezeichnet den Fork als AGPLv3-lizenziert; verbindlich ist die mitgelieferte Lizenzdatei im Repository.

Weitere Informationen, Quellcode und Änderungsverlauf: github.com/svenbolte/Open-Audit-Classic.

Sicherheitsbetrachtung Kaspersky Antivirus

Sicherheit · 15.03.2022

Überblick zum Hersteller

Kaspersky Lab (Kaspersky Labs Limited, KLL) ist ein international tätiger Anbieter von Cybersicherheitssoftware mit Hauptsitz in London und operativen Standorten in mehreren Ländern, darunter auch Russland. Das Unternehmen entwickelt und vertreibt Sicherheitslösungen für Privatpersonen, Unternehmen und öffentliche Einrichtungen, darunter Antivirus-Software, Endpoint-Security-Lösungen und Threat-Intelligence-Dienste.

Technische Schutzwirkung

Antivirus-Software wie Kaspersky nutzt signaturbasierte Verfahren, heuristische Analysen sowie verhaltensbasierte Erkennung, um Schadsoftware zu identifizieren und abzuwehren. In unabhängigen Vergleichstests erzielt Kaspersky regelmäßig hohe Erkennungsraten. Diese technische Leistungsfähigkeit ist grundsätzlich unabhängig von politischen oder geopolitischen Rahmenbedingungen zu bewerten.

Sicherheit und Risiken – politische und regulatorische Aspekte

Warnungen staatlicher Behörden

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat im März 2022 eine Warnung vor dem Einsatz von Kaspersky-Produkten ausgesprochen. Begründet wurde dies mit einem abstrakten Risiko, das sich aus der Möglichkeit staatlicher Einflussnahme auf den Hersteller ergeben könne. Die Warnung richtet sich insbesondere an Behörden, Betreiber kritischer Infrastrukturen sowie Organisationen mit erhöhtem Schutzbedarf und wurde bislang nicht offiziell aufgehoben.

Maßnahmen und Bewertungen in den USA

Die US-Regierung stuft Kaspersky-Produkte als potenzielles Sicherheitsrisiko ein. Seit 2024 besteht in den Vereinigten Staaten ein Verbot, das den Verkauf neuer Kaspersky-Software sowie die Bereitstellung von Updates und Support für US-Personen untersagt. Als Begründung werden nationale Sicherheitsinteressen und mögliche Einflussmöglichkeiten ausländischer staatlicher Akteure angeführt.
Kaspersky weist diese Vorwürfe zurück und verweist auf interne Compliance-, Transparenz- und Kontrollmaßnahmen.

Datenschutzrechtliche Überlegungen

Antivirenprogramme benötigen für ihre Funktion weitreichende Systemrechte, darunter Zugriff auf Dateien, Prozesse und Netzwerkkommunikation. Daraus ergeben sich erhöhte Anforderungen an Datenschutz, Zugriffskontrolle und Vertrauenswürdigkeit des Herstellers. Die datenschutzrechtliche Bewertung eines Produkts ist stets einzelfallbezogen und hängt unter anderem von Einsatzszenario, Konfiguration und organisatorischen Maßnahmen des Anwenders ab.

Cyberversicherungen und Risikobewertung

Im Rahmen von Cyberversicherungen werden IT-Sicherheitsmaßnahmen regelmäßig im Zuge von Risikoanalysen bewertet. Dabei können neben technischen Schutzmechanismen auch behördliche Warnungen, regulatorische Rahmenbedingungen und geopolitische Risikofaktoren berücksichtigt werden.
Einige Versicherer prüfen im Einzelfall, welche Sicherheitslösungen eingesetzt werden und ob diese mit aktuellen Empfehlungen von Aufsichts- oder Sicherheitsbehörden übereinstimmen. Daraus können je nach Versicherungsmodell individuelle Anforderungen, Risikoaufschläge oder vertragliche Einschränkungen resultieren. Eine pauschale Ablehnung bestimmter Produkte durch Cyberversicherungen besteht jedoch nicht; maßgeblich sind stets die konkreten Vertragsbedingungen und die jeweilige Risikobewertung des Versicherers.

Bewertung der Softwarequalität

Aus rein technischer Sicht bietet Kaspersky weiterhin eine leistungsfähige Sicherheitslösung mit Funktionen wie Echtzeit-Schutz, Malware-Erkennung, Cloud-Analyse und automatisierten Updates. Die Schutzwirkung bewegt sich nach aktuellen Vergleichstests auf einem Niveau, das mit anderen etablierten Sicherheitsprodukten vergleichbar ist. Testergebnisse und Bewertungen sollten regelmäßig überprüft werden, da sich Bedrohungslagen und Softwarearchitekturen kontinuierlich weiterentwickeln.

Best Practice: Einsatz von Microsoft Defender for Business (M365)

Als Best Practice setzen viele Unternehmen auf Microsoft Defender for Business als integrierte Sicherheitslösung innerhalb von Microsoft 365. Der Defender for Business ist direkt in das Microsoft-Ökosystem eingebunden und bietet unter anderem:

  • zentrale Verwaltung über das Microsoft 365 Security Portal.
  • integrierten Endpoint-Schutz ohne zusätzliche Drittsoftware.
  • automatisierte Bedrohungserkennung und -reaktion (EDR).
  • transparente Datenverarbeitung innerhalb der Microsoft-Cloud.
  • gute Anschlussfähigkeit an Compliance-, Audit- und Versicherungsanforderungen.

Durch die enge Integration in Microsoft 365 lassen sich Sicherheits-, Identitäts- und Compliance-Funktionen konsistent umsetzen. Für viele Organisationen vereinfacht dies sowohl den operativen Betrieb als auch Nachweise gegenüber Aufsichtsbehörden, Auditoren und Cyberversicherern.

Fazit

Kaspersky Antivirus stellt weiterhin eine technisch leistungsfähige Sicherheitssoftware dar. Gleichzeitig bestehen aufgrund behördlicher Warnungen und regulatorischer Entwicklungen Risiken, die über rein technische Aspekte hinausgehen. Unternehmen sollten daher eine individuelle Risiko-, Compliance- und Versicherungsbewertung vornehmen und ihre Sicherheitsstrategie regelmäßig überprüfen. Die Wahl der Sicherheitslösung sollte sich am Schutzbedarf, am regulatorischen Umfeld und an betrieblichen Anforderungen orientieren.

Disclaimer

Dieser Artikel stellt keine Rechts-, Versicherungs- oder Produktempfehlung dar. Die dargestellten Informationen basieren auf öffentlich zugänglichen Quellen und allgemeinen Sicherheitsbewertungen. Maßgeblich für den Einsatz von Sicherheitssoftware sind stets die individuellen Rahmenbedingungen, behördlichen Vorgaben, Versicherungsverträge sowie eine eigene Risikoanalyse.

Windows 11 Spam verhindern

Windows · 14.03.2022

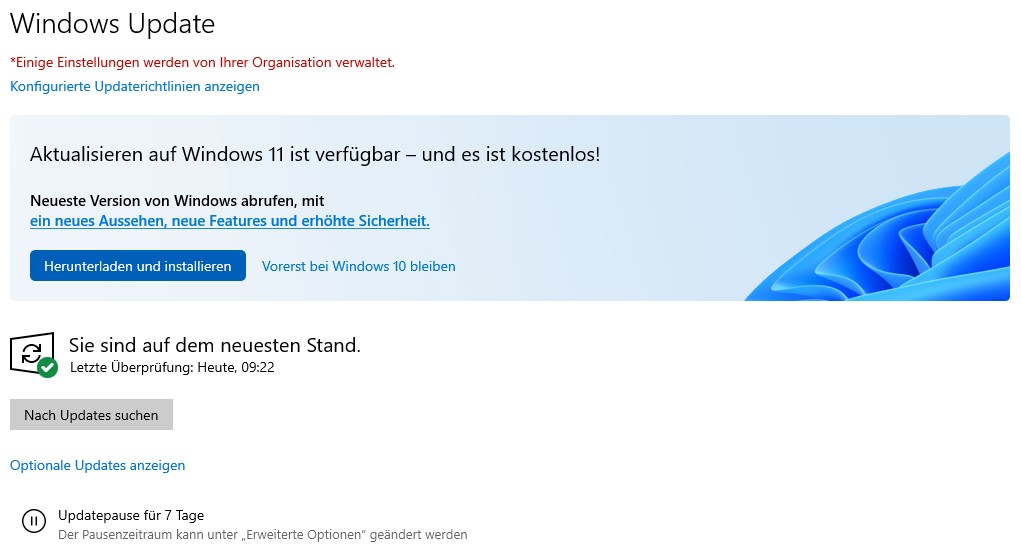
obwohl zahlreiche Partner und auch Microsoft-Abteilungen die Verwendung von Windows 11 nicht freigeben, verwendet Microsoft nun sogar in den Windows 10 Enterprise-Versionen das "Wichtige Updates verfügbar" Symbol in der Taskleiste mit einem blauen Punkt, um Benutzer aufzufordern, auf #Win11 zu aktualisieren. Selbst wenn man mit der rechten Maustaste darauf klickt, kann man die Meldung nicht vollständig abstellen, sondern "später erinnern".

Geht man danach in die Systemsteuerung, Updates und Sicherheit, Windows Update, wird erneut mit einem prominent platzierten Banner Windows 11 beworben. Auch hier kann man nur "vorerst noch nicht" auswählen.

Domänen Admins können diese Meldungen (falls die GPO noch funktioniert) diese Meldung verhindern (die GPOs müssen dazu mindestens die ADMX-Templates von September 2021 haben):

Computerkonfiguration
> Administrative Vorlagen
 > Windows-Komponenten
  > Windows Update
   > Windows Update für Unternehmen"
Im Schlüssel "Zielversion des Funktionsupdates auswählen"

Dort muss der Wert für das Produkt: "Windows 10" enthalten und die Version auf "21H2" gesetzt werden. Sollte Microsoft für Windows 10 doch eine 22H2 Version herausbringen (19045.x), ist dieser Wert zu setzen.

WordPress Plugin-Updates einzeln deaktivieren

Anleitungen · 09.03.2022

Solange ein Plugin noch in der Repository angeboten wird, kann man es einfach aktualisieren, indem man die "Automatische Updates" Funktion in der Pluginliste einschaltet. Ist das Plugin auf wordpress.org deprecated oder deaktiviert, bleibt die Einstellung auf "automatisch", man kann Sie in der Pluginliste aber nicht mehr ausschalten. Zwar kommen solange das Plugin "tot" ist, keine Updates, es gibt aber Plugins, die später wieder auferstehen. Das folgende PHP-Code Snippet hilft, Plugins-Auto-Updates fallweilse aus- oder einzuschalten. Lässt sich übrigens auch für Themes nutzen.

function change_auto_update( $name, $type = 'plugin', $enable = true ) {
	if ( 'theme' === $type ) {
		$key = 'auto_update_themes';
	} else {
		$key = 'auto_update_plugins';
	}
	$auto_update_settings = get_site_option( $key, array() );
	if ( $enable ) {
		if ( in_array( $name, $auto_update_settings, true ) ) {
			return false;
		}
		$auto_update_settings[] = $name;
	} else {
		if ( ! in_array( $name, $auto_update_settings, true ) ) {
			return false;
		}
		unset( $auto_update_settings[ array_search( $name, $auto_update_settings, true ) ] );
	}
	return update_site_option( $key, array_unique( $auto_update_settings ) );
}
change_auto_update('cybersyn/cybersyn.php','plugin',false);

IT-Sicherheit – erhöhtes Risiko von Cyberangriffen

Sicherheit · 08.03.2022

derzeit kursiert ein Schreiben vom Verfassungsschutz Baden-Württemberg: „Warnung Kritischer Infrastrukturen vor dem Hintergrund der aktuellen Entwicklungen im Ukrainekonflikt“, in dem der Verfasser Bedrohungen auflistet und Handlungsempfehlungen gibt.

Grundsätzlich ist festzustellen, dass die Zielgruppe des Schreibens nicht das klassische Handelsunternehmen ist, sondern die zur kritischen Infrastruktur gehörenden Energieversorger, Krankenhäuser, IT-Rechenzentren, Behörden und Verwaltungen.

Dennoch gelten die im Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI Standard 200-1) für die aktuelle weltpolitische Lage genau wie vor dem Krieg. Einzig das Risiko, angegriffen zu werden ist deutlich erhöht. Die Grundsätze der verwendeten Angriffsmethoden und die Maßnahmen, sich dagegen zu schützen, sind auch die gleichen wie vorher (DDOS-Angriffe, Verschlüsselungstrojaner und Ransomware). Das höchste Risiko besteht dabei durch die Mitarbeitenden. Organisatorische Maßnahmen können durch technische Aktualität ergänzt werden, es wird immer ein Restrisiko bleiben.

Beispiele für Handlungsempfehlungen und Must-Haves (nach BSI-Grundschutz)
  • IT-Infrastruktur: Sind alle Router, Firewalls, Switches, Kameras, Server, IRMC, USVs, NAS-Geräte, Drucker und andere Geräte mit einer aktuellen Hersteller-Firmware ausgestattet?
  • Firewall: Setzen Sie eine Firewall der aktuellen Generation mit SSL-Interception, Advanced Threat Protection, Content-Analyse auf den gesamten ein- und ausgehenden Traffic, zwei integrierten Gateway Virenscannern ein?
  • Software: Microsoft Windows: Sind alle Server und Endgeräte mit Microsoft Windows Betriebssystemen auf dem aktuellen Stand (Sicherheitslevel vom letzten Patchtag)
  • Software: Linux: Wenn Sie Linux-Server einsetzen – wird eine aktuell unterstützte LTS Variante eingesetzt (z.B. Ubuntu 18.04) mit allen Sicherheitspatches?
  • Software: Anwendungen: Haben alle Anwendungen die aktuellen Sicherheitspatches? (Beispiele: Acrobat Reader, 7-ZIP, BGInfo, RDCMAN, Notepad++, weitere Tools
  • Software: Browser: Setzen Sie ausschließlich Google Chrome für Enterprise in der aktuellen Version und Microsoft Edge für Enterprise, beide mit aktivierten Gruppen-Richtlinien ein, mit Google Chrome für Enterprise als Standardbrowser (schnellere Aktualisierung gegen Sicherheitslücken)
  • Organisation, physischer Zugriff und Datenschutz: Sind alle Mitarbeiter im Umgang mit der IT insbesondere mit den Gefahren und aktuellen Bedrohungen geschult, Zugriffe eingeschränkt und dokumentiert?

IT-Sicherheit: und sie klicken doch

Sicherheit · 05.03.2022

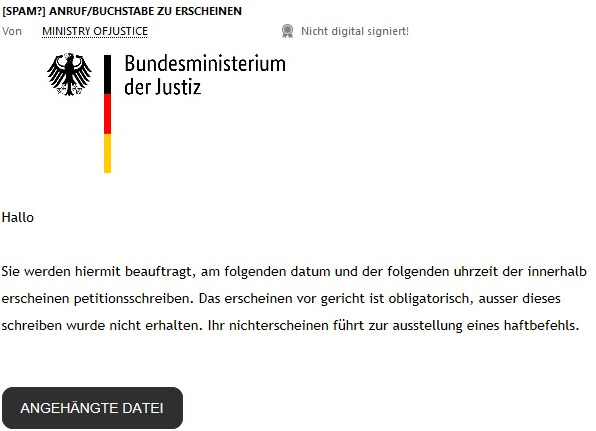
weil viele Spam Filter und Mitarbeiter, die immer noch gern alles anklicken englische E-Mails löschen, sind seit einiger Zeit Mails mit Schadsoftware Schaltfläche auf deutsch im Umlauf. Diese drohen dem Empfänger mit fürchterlichen Folgen, wenn er nicht auf den Link klickt. Ein besonders schlechtes Beispiel wird zwar von guten SPAM-Filtern kassiert, aber dennoch dazu führen, das ein geringer Prozentsatz auf den Link klickt:

Schlechte Spam-Mail. Die englische Formulierung wurde durch einen schlechten Übersetzer 1:1 übersetzt. They are not so "heavy on the wire" wearing a sleep-on-train!

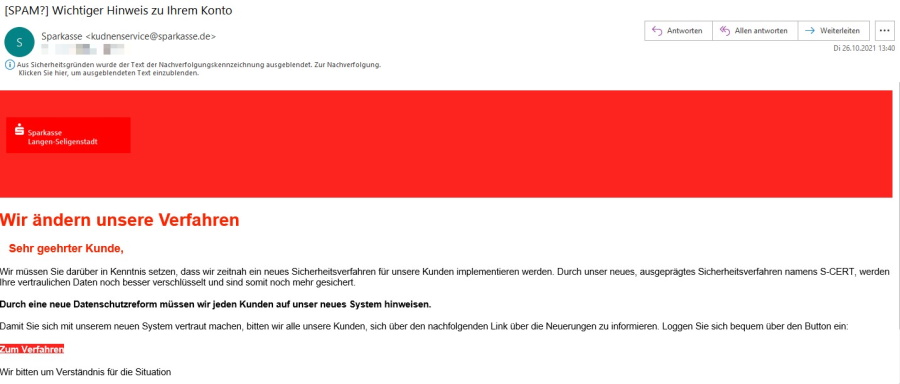
Erinnert mich stark an das albanische, manuelle Virus aus den Anfängen der 90er Jahre. Die SPAM-Mails vermeintlicher Banken haben meist keine Rechtschreib-Fehler, allen gemeinsam ist aber, dass eine E-Mail mit einem Link darin verschickt wurde. Ein Beispiel:

Bis auf den KuDNenservice und dass man nur die Spk Langen im Logo zeigt weitgehend fehlerfrei
Maßnahmen dagegen
  • Verwenden Sie eine Firewall der aktuellen Generation mit Content-Filtering, SSL-Interception und Advanced Threat Protection
  • Blockieren Sie unerwünschte Inhalte/Inhaltstypen auf Basis von Content Filtering
  • Verwenden Sie eine Microsoft 365 Office-Variante und sperren per Gruppenrichtlinie die Ausführung von Makros (
    Achtung: bei den Kauf-Versionen wie Office 2021 Home & Business ist das nicht möglich!)
  • Verwenden Sie einen aktuellen und zentral verwalteten Virenschutz wie Azure Defender oder Windows Defender mit Advanced Security Package und Intune zur Verwaltung
  • Schulen Sie Ihre Mitarbeiter regelmäßig, weder auf Links in einer E-Mail zu klicken, noch Anhänge zu öffnen. Mittlerweile gibt es sichere Methoden, Excel und Word-Dateien bereitzustellen. Auch PDF-Anhänge sind mit Vorsicht zu genießen