PBCS IT-News

Gesammelte Beiträge

10 Beiträge · 07.11.2026

10 Beiträge3.588 Wörterca. 17 Min. Lesezeit6 Kategorien

Sortierung: date

Inhaltsverzeichnis

Sortierung: date
  1. Sicherheitslücke in 7-ZIP
  2. Kaspersky bei der NASA
  3. DAS Ultrabook für den Außendienst
  4. Java: Spring4Shell Sicherheitslücke
  5. Windows 12 kommt mit dem 22H2 Update
  6. HP-Drucker – kritische Sicherheitslücken
  7. OpenAudit Classic Hard-/Software-Inventar App
  8. Sicherheitsbetrachtung Kaspersky Antivirus
  9. Windows 11 Spam verhindern
  10. WordPress Plugin-Updates einzeln deaktivieren

Sicherheitslücke in 7-ZIP

Sicherheit · 19.04.2022

wie mit CVE-2022-29072 bekannt wurde, enthält auch die aktuelle 7-ZIP Version 21.07 #Sicherheitslücken in der Hilfedatei (7-zip.chm). Der Hauptentwickler des Projekts hat sich noch nicht dazu geäußert, der Workaround ist aber recht einfach zu bewerkstelligen:

Löschen Sie die Hilfe-Datei 7-zip.chm. Für die 64-Bit-Version liegt diese im angezeigten Pfad. Wenn Sie 7-zip über eine Stapeldatei installieren, lautet demnach die Unattended-Befehlskette:

echo 7-Zip...
7z2107-x64.exe /S
rem *** Sicherheitslücke von 2022 - Helpdatei löschen
del "C:\Program Files\7-Zip\7-zip.chm" /Q

Da Version 21.07 andere bekannte Sicherheitslücken geschlossen hat, ist die Kombination aus 7-ZIP 21.07 (64-Bit) und dem Löschen der Hilfedatei derzeit die sicherste Möglichkeit, mit gepackten Dateien umzugehen. Das liegt auch daran, dass die im Windows Dateiexplorer integrierte ZIP-Entpackfunktion eine Vorschaufunktion hat, die immer mal wieder Sicherheitsrisiken enthielt. 7-ZIP erkennt auch mehr Formate und ist Open-Source, während WINRAR und WINZIP kostenpflichtig sind. Da die Software ein Open-Source-Projekt ist, dürfte das Risiko, dass der Chef-Entwickler ein Russe ist, gering ausfallen, zumal die Software keinen automatischen Updater hat, der "nach Hause telefoniert", und schädliche Programmzeilen den anderen Entwicklern und der Community wegen Quellcode-Einsicht sofort auffallen würden.

Entfernen Sie alte Versionen von 7-ZIP, installieren Version 21.07 (64-Bit) und löschen danach die 7-zip.chm Hilfedatei

7-Zip 21.07

Kaspersky bei der NASA

Unterhaltung · 18.04.2022

während das FBI seit 2018 die US-Behörden anweist, keine Antivirus-Software des mittlerweile mit Firmensitz in Großbritannien operierenden Unternehmens #Kaspersky Labs, Ltd. einzusetzen, kommt im neuen "Werbefilm von Kaspersky und Lexus" die Software quasi überall zum Einsatz.

Gemeint ist der aktuelle "Blockbuster" von Roland Emmerich "Moonfall". In den letzten Jahren finanzieren viele Filmstudios ihre Produktionen durch "Produktplatzierungen". Offensichtlich sind die Kaspersky Labs, Ltd. neben Lexus die Hauptsponsoren des Film. Aus meiner Sicht "too much", weil Product-Placement bisher das dezente Setzen von Produkten in Filmszenen war. Automarken und Chronographen-Hersteller waren bisher die am meisten genutzten Marken in Kinofilmen. Bekannt für diese Art von "Schleichwerbung" sind "Aston Martin", zeitweise auch "BMW" und die Uhrenmarke "Omega" in James Bond Filmen und Mercedes-Benz in "Men in Black". Dass in Moonfall beide Marken aber große Teile der Kinoleinwand einnehmen, ist neu und hätte meiner Meinung nach dezenter ausfallen können.

Aus Marketing-Sicht für Kaspersky ein schöner Effekt, denn im Film schaffen sie es nicht nur auf großformatige LED-Werbetafeln, sondern auch die Gerätschaften (hier: Space Shuttle Endeavour) sind mit Kaspersky Software abgesichert. Und das trotz Verbot des FBI, denn die NASA ist schließlich eine amerikanische Behörde. Im Rest der Welt darf Kaspersky weiterhin vermarktet werden. Trotz einer Warnung des Bundesamts für Sicherheit in der Informationstechnik - die aber aufgrund der Gründe, die dort genannt werden, eine rein politische Warnung ist und nicht (wie man es vom BSI kennt) eine technische Warnung oder gar ein Verbot.

Film-Review (Achtung Spoiler)

Im aktuellen Katastrophen-Action-Epos von Roland Emmerich geht es um das, was der Name beschreibt. Der Mond (ein Raumschiff von Außerirdischen) droht mit der Erde zu kollidieren und macht das auch ansatzweise. Wie in vorangegangenen Produktionen also etwas für Freunde von Action-Szenen und grandiosen Spezialeffekten aus der CGI-Fabrik. Wer tiefgreifende Handlung oder erwartet, dass in einem Science Fiction alles nach den Gesetzen der Physik funktioniert sollte einen anderen Film schauen. Hätten die Außerirdischen Ihre Systeme auch mit Kaspersky abgesichert, wäre das Ganze nicht passiert. Hier sei aber nicht zu viel verraten.

DAS Ultrabook für den Außendienst

Hardware · 11.04.2022

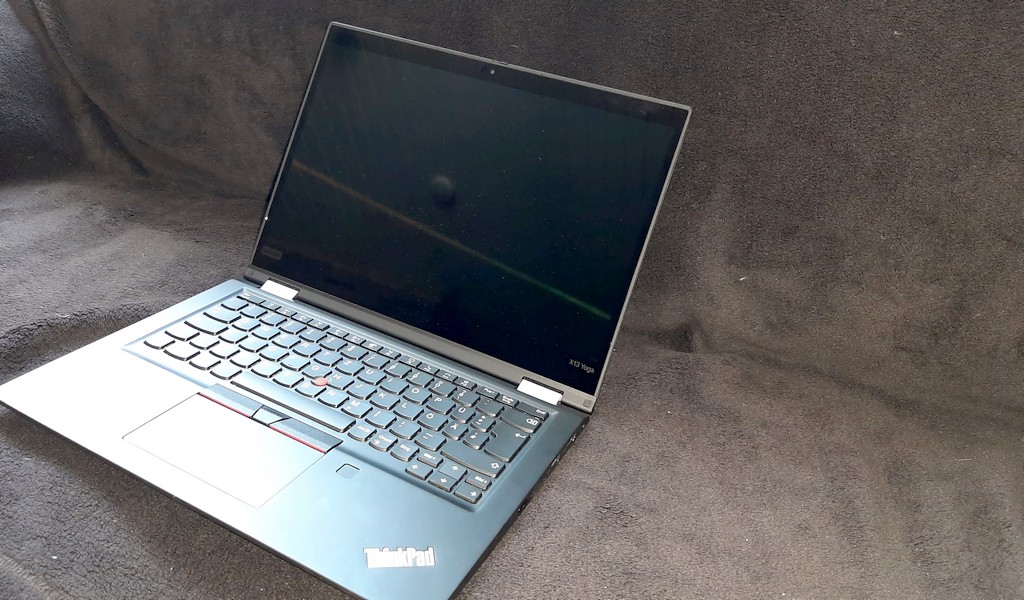
Wer im Außendienst arbeitet, braucht ein robustes und zuverlässiges Gerät, das gleichzeitig handlich und leicht ist. Außerdem gibt es mittlerweile viele Funktionen, bei denen ein Stift und ein mit den Fingern bedienbarer Bildschirm hilfreich ist. Diese Funktionen in Verbindung mit moderaten Preisen (gegenüber den Topmodellen der #Thinkpad Yoga X1-Serie) verbindet #lenovo mit den X13 Modellen.

Ganz neu ist das Yoga X13 der zweiten Generation. Gegenüber Generation 1 sind marginale Unterschiede vorhanden. So ist statt des 10G ein Prozessor der 11. Generation eingebaut. Vereinzelt bekommt man im Handel aber noch das günstigere Gen1-Modell.

Yoga X13 der ersten Gereration

Mein Vorgänger-Ultrabook, das Thinkpad Yoga 460 hatte zwar mit 14 Zoll ein 0,7 Zoll größeres Display, war aber auch rund 300g schwerer und in den Grundmaßen und der Bauhöhe deutlich größer. Statt des Magnesium Titan Composit-Gehäuses des 460 kommt beim X13 ein Carbongehäuse zum Einsatz. Außerdem ist die Tastatur in einer Mulde und wird nicht mehr mechanisch beim Zuklappen versenkt. Diese Mechanik kann also schon mal nicht mehr zu Tastaturausfällen führen. Leider sind die Tasten flacher als beim Vorgänger und der bekannt gute Druckpunkt geht damit verloren. Das LED-Touch-Display hat eine höhere candela-Zahl, ist also kontrastreicher. Leider hat man auf die Entspiegelung verzichtet, die das 460 noch hatte. Mit gleichzeitig brillianterem Bild sieht man leider nun jeden Fingerabdruck und ein Bildschirmputztuch sollte mitgeführt werden.

Beim Kauf der Geräts muss man sich bereits für den gewünschten Arbeitsspeicher entscheiden, da der Arbeitsspeicher fest auf das Mainbord gelötet ist. 8/16 und 32 GB RAM sind möglich. Power-User sollten 16 oder 32 GB RAM nehmen. Bei der Auswahl der NVMe-SSD-Speicher kann man nachträglich noch umrüsten, da das SSD-Modul gesteckt ist.

SSD und Akku lassen sich also mit etwas Fachverstand nach Lösen der 8 Schrauben und entfernen des Deckels tauschen. Glücklicherweise ist der Akku nicht verklebt. Einen Schnellwechselakku indes gibt es nicht.

Homeoffice: Für die Erweiterung gibt es Zubehör von lenovo, aber auch Targus Dockinglösungen mit Thunderbolt USB-C Stecker und supplied Power lassen sich anbinden. Ich habe recht gute Erfahrungen mit der "Raidsonic Icy Box IB-DK2245AC" Dockinglösung gemacht. Neben den zwei Bildschirmen der Dockinglösung lässt sich dann zusätzlich über den integrierten HDMI-Anschluss im Ultrabook ein dritter Bildschirm anschließen. Klappt man das 13,3 Zoll Display mit auf, sind also vier! Bildschirme in Betrieb.

Braucht man unterwegs einen VGA- oder DVI-Anschluß (z. B. um alte Projektoren anzuschließen), ist ein optionaler Adapter sinnvoll: HDMI-auf-VGA oder HDMI auf DVI-I. Eine Adaption auf einen Displayport-Adapter funktioniert hingegen nicht (benötigt einen teuren Adapter mit Elektronik). Der Mini-Display-Port-Adapter der Vorgänger wurde leider entfernt.

Das X13 hat 2x USB 3.1 Typ-A Buchse, 1x Typ-C-Buchse für das Netzteil oder die Docking Lösung, 1x Thunderbolt-lenovo-Stecker. Letzgenannter ist ein normaler Typ-C-Anschluss. Im gleichen Stecker liegt aber der LAN-Anschluss zum Anbinden von verkabelten Netzwerken mit optionalem lenovo Network adapter. Das bedeutet, eine Intel-Netzwerkkarte ist auf dem Mainboard integriert, der RJ45-Adapter ist aber optional. Hat man ihn eingesteckt, blockiert er gleichzeitig den zweiten Typ C-Anschluss, obwohl dieser nicht genutzt wird dafür.

Java: Spring4Shell Sicherheitslücke

Sicherheit · 05.04.2022

vor einigen Tagen wurde im #Java Basierten Spring Framework kritische #Sicherheitslücken Spring4Shell entdeckt und mittlerweile auch geschlossen. Nach intensiver Recherche konnten wir keine Software entdecken, die das Framework im uns bekannten Umfeld einsetzt. Außerdem erfordert das Ausnutzen der Lücke eine recht exotische Installationsanordnung. Das bedeutet nicht, dass Sie im eigenen Umfeld diese Konstellation einsetzen könnten.

Diese Lücke zeigt jedoch wieder, dass der Einsatz von Java-basierter Software grundsätzlich ein Risiko darstellt. Da es keine zentrale Liste gibt, die beschreibt, welche JAVA-Bibliotheken eine Software-Anwendung einsetzt und jede Java-Version spätestens nach drei Monaten ohne Updates Sicherheitslücken enthält, bleibt der Einsatz von JAVA kritisch.

Umgang mit Java
  • Vorhandene JAVA-Installationen sollten darauf geprüft werden, ob sie noch von Programmen genutzt werden - wenn nicht: entfernen!
  • Ist die Java-Installation von Oracle, sollte sie grundsätzlich sofort entfernt und durch Adoptium Temurin ersetzt werden. Möchte man aktuelle Oracle Java Versionen einsetzen, ist ein Abonnement mit der Oracle Corporation pro Gerät erforderlich.
  • Im Optimalfall ist keine Software auf JAVA-Basis mehr erforderlich. Damit lassen sich dann auch keine Schwachstellen wie LOG4J oder SPRING4SHELL ausnutzen und die Sicherheitslücken der Java-Runtime entfallen.
  • Bleibt noch JAVA-basierte Software im Einsatz, nehmen Sie mit dem Hersteller Kontakt auf und fragen nach Alternativen - oder stellen die Produkte ein. "Ein Leben ohne JAVA ist möglich und nicht sinnlos".

Spring4Shell has been catalogued as CVE-2022-22965 and fixed in Spring Framework 5.3.18 and 5.2.20, and Spring Boot (which depends on the Spring Framework) 2.5.12 and 2.6.6.“The vulnerability impacts Spring MVC and Spring WebFlux applications running on JDK 9+. The specific exploit requires the application to run on Tomcat as a WAR deployment,” Spring Framework developers have explained.“If the application is deployed as a Spring Boot executable jar, i.e. the default, it is not vulnerable to the exploit. However, the nature of the vulnerability is more general, and there may be other ways to exploit it.”

https://www.helpnetsecurity.com/2022/04/01/cve-2022-22965/

Windows 12 kommt mit dem 22H2 Update

Unterhaltung · 01.04.2022

Nachdem der Erfolg von Windows 11 auf der Strecke geblieben ist (derzeit gehen die Umstellungszahlen von #Win11 zugunsten Windows 10 22H1 zurück), hat Microsoft entschieden, die Version mit dem Update 22H2 (das im Sommer erscheint) in Windows 12 umzubenennen. Dies äußerte Leading Product Evangelist Vincent Waters, der die Windows Entwicklung in Redmond leitet, gegenüber der Redaktion.

Zahlen vom März 2022: Windows 10 21H2 (19044): Zuwachs 28,5 % (+7,5% gegenüber Februar), Windows 11: Zuwachs nur noch 19,4 % (-6,5% gegenüber Februar)

AdDuplex Statistiken von adduplex.com

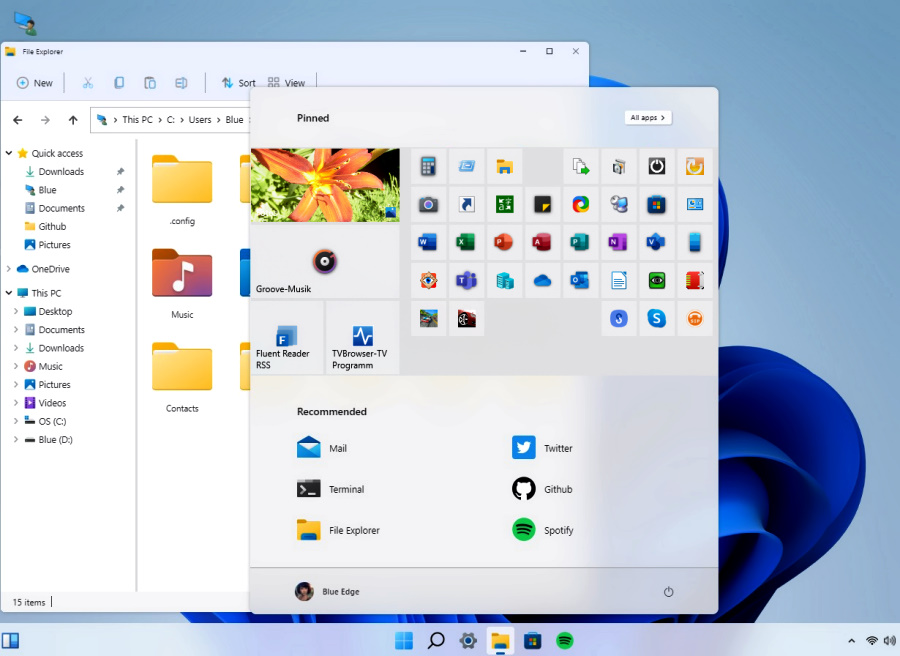
Nach riesigen Protestwellen der Anwender und Unternehmen werden Funktionen von Windows 10 in Version 12 wieder aktiviert. So hat man (wie in den aktuellen Insider-Versionen derzeit zu erkennen), die zweite Ebene aus den Kontext-Menüs wieder entfernt. Die von Windows 10 bekannte Kontext-Menü Ebene ist also wieder nach einem Mausklick erreichbar.

Auch das Startmenü mit den Live-Kacheln lässt sich in den Einstellungen wieder aktivieren (siehe Screenshot der Preview).

Weitere Funktionen von Win12 sind:

  • Direct X 12
  • .net Framework Desktop Engine 6.03
  • Neue Designs von Windows 11
  • abgerundete Ecken
  • Customizing virtueller Desktops mit verschiedenen Akzentfarben
  • Touch-Optimierte Funktionen von Windows 11
Bisher sind die Insider-Previews noch in englisch. Mitte des Jahres gibt es deutsche Languagepacks

Heinrich IV. soll an einem 1. April im 17. Jahrhundert eine Einladung zu einem Treffen von einem Mädchen aus dem einfachen Volk erhalten haben. Der König soll die Einladung angenommen haben und zu einem abgelegenen Lustschlösschen gereist sein. Dort wartete aber keine künftige Geliebte - sondern der eigene Hofstaat samt Heinrichs Ehefrau.

#Aprilscherz 2022

HP-Drucker – kritische Sicherheitslücken

Hardware · 24.03.2022

Hewlett-Packard warnt vor kritischen #Sicherheitslücken in über 200 seiner Drucker der Marken HP und #Samsung. Angreifer können mit diesen Lücken Schadprogramme auf den Druckern installieren. Das funktioniert normalerweise nur im lokalen Netzwerk. Da aber dies der Haupt Angriffsvektor ist, sollte umgehen die aktuelle Firmware auf den Druckern installiert werden.

Ein typischer Angriff funktioniert so: Ein Mitarbeiter wird in E-Mails unter einem Vorwand dazu aufgefordert, einen Link auszuführen. Dieser lädt mit Benutzerrechten die erste Software herunter. Diese wiederum durchsucht das lokale Netzwerk nach "Opfergeräten" mit Sicherheitslücken und installiert dort einen weiteren Download (das Schadprogramm). Auf dem Drucker wird dann das Schadprogramm ausgeführt und verschlüsselt beispielsweise andere Geräte im Netzwerk.

Alternativ schalten Sie bitte in der Druckeroberfläche unter Netzwerk / Erweitert das LLMNR Protokoll aus.

Steht kein Firmwareupdate für Ihr Modell zur Verfügung, empfiehlt es sich, ebenfalls die Cloudprint Funktionen des Druckers über die HP Smart App abzuschalten. Damit kann der Drucker über das Internet erreicht werden und Ausdrucke über eine e-Mail an den Drucker initiiert werden.

https://support.hp.com/us-en/document/ish_5948778-5949142-16/hpsbpi03780

https://support.hp.com/de-de/drivers

HP Supportseiten: (CVE-2022-3942, CVSS 8.4, Risiko kritisch)

OpenAudit Classic Hard-/Software-Inventar App

Software · 18.03.2022

Aktualisierte Dokumentation zu OpenAudit Classic mit Hinweisen zur PowerShell-Inventarisierung, Installation, Netzwerkscans und clientseitigen Erfassung.

OpenAudit Classic ist eine quelloffene Inventarisierungslösung für Windows-PCs, Windows-Server und weitere IP-Geräte. Die Software erfasst Hardware, installierte Anwendungen und Konfigurationsmerkmale, speichert sie in MariaDB und stellt die Ergebnisse in einer PHP-Weboberfläche bereit.

Aktualisierung 2026: Seit Release 2026-05-19 wurden die bisherigen VBScript-basierten Scanabläufe auf Windows PowerShell umgestellt. Ältere Skripte können in Bestandsinstallationen noch vorhanden sein. Diese Anleitung beschreibt den aktuellen Projektstand; einzelne Pfade und Funktionen können je nach Release abweichen.

Was OpenAudit Classic inventarisiert

  • Windows-Systeme: Hardware, Betriebssystem, installierte Software und weitere über WMI erreichbare Systeminformationen.
  • Microsoft-Store-Apps: moderne Windows-Apps einschließlich Versions- und Gerätezuordnung; benutzerbezogene Software hängt vom Scan-Kontext ab.
  • Firmware und Verschlüsselung: unter anderem BIOS/UEFI und – bei passenden Berechtigungen – BitLocker-Informationen.
  • Netzwerkgeräte: zusätzliche Erkennung von Druckern, Switches, Kameras und anderen IP-Geräten mittels Nmap.
  • Auswertungen: durchsuchbare Hardware- und Softwarelisten, Berichte und projektabhängige Exportmöglichkeiten.

Die Weboberfläche ist üblicherweise unter https://SERVERNAME:4443/openaudit erreichbar. Das Setup sieht die Erzeugung und den Import eines SSL-Zertifikats vor. Ein selbstsigniertes Zertifikat muss auf den zugreifenden Rechnern entsprechend vertrauenswürdig eingerichtet werden.

Technische Basis und Versionsstand

Die Anwendung läuft auf Windows mit Apache, PHP, MariaDB und phpMyAdmin. Für die Netzwerkerkennung werden Nmap und Npcap verwendet. Das vorliegende Inno-Setup-Skript nennt folgende Paketkomponenten; es handelt sich um Versionsangaben aus dem Skript, nicht um eine automatische Prüfung der Installation:

  • Apache 2.4.68 (64 Bit), PHP 8.4.27 (Thread Safe), phpMyAdmin 5.2.3
  • MariaDB 10.11.19 LTS und MariaDB ODBC 3.2.9
  • Nmap 7.991 und Npcap 1.89
  • Optionale WordPress-Komponente laut Setup: Version 7.1.3; zusätzlich Visual-C++-Laufzeitbibliotheken

Die ältere Projekt-README nennt noch PHP 8.3. Maßgeblich sind deshalb immer die tatsächlich installierten Komponenten und die zum jeweiligen Release gehörenden Dateien. WordPress ist optional und für die Inventarisierung nicht erforderlich.

Download und Quellcode

Das Windows-Setup ist über den Downloadbereich erhältlich; Quellcode, Änderungen und Beiträge zum Projekt sind auf GitHub zu finden.

Installation und erste Einrichtung

Als Plattform eignen sich unterstützte Windows-Server-Versionen oder geeignete Windows-Pro-/Enterprise-Systeme. Die Installation benötigt Administratorrechte. Vor einem Upgrade sollten die MariaDB-Datenbank, die Scan-Konfiguration, die IP-Zielliste, Zertifikate und individuelle PHP-Anpassungen gesichert werden.

  • Setup starten: Standardmäßig wird in den Ordner xampplite unter dem Windows-Programmverzeichnis installiert. Das Setup bietet OpenAudit Classic allein oder optional zusammen mit WordPress an.
  • Komponenten einrichten: Apache und MariaDB als Dienste installieren/starten, Zertifikat erzeugen/importieren sowie Npcap für Nmap installieren.
  • Oberfläche öffnen: https://SERVERNAME:4443/openaudit aufrufen und Erreichbarkeit prüfen.
  • IP-Zielliste erstellen: In der Weboberfläche die gewünschten Netzbereiche im CIDR-Format eintragen, beispielsweise 192.168.1.0/24 und 172.26.12.0/24. Die Liste möglichst über das integrierte Werkzeug erzeugen.
  • Scanaufgaben kontrollieren: In der Windows-Aufgabenplanung die importierten Aufgaben Openaudit-PCScan und optional Openaudit-NMAPScan prüfen. Ausführungskonto, Rechte, Zeitplan und Zielnetze an die Umgebung anpassen.

Die Scan-Konfiguration liegt im Verzeichnis htdocs\openaudit\scripts, unter anderem in audit.config. Die Aufgaben werden vom Setup zunächst mit SYSTEM importiert; für entfernte Windows-Systeme ist ein dafür berechtigter Ausführungskontext erforderlich. Ein pauschaler Einsatz von Domänen-Administratorkonten ist aus Sicherheitsgründen nicht empfehlenswert.

Windows- und Netzwerk-Scans

Der zentrale Windows-Scan liest die erreichbaren Systeme per WMI aus. Der Nmap-Scan ergänzt Informationen zu Geräten, die nicht auf Windows basieren. Die Netzwerkerkennung ist abhängig von Firewallregeln, Routing, Scanprofil und den auf dem Zielgerät verfügbaren Diensten.

Die ältere OpenAudit-Konsole bietet für manuelle Aufrufe unter anderem folgende Befehle. Ob diese Wrapper in Ihrer Version noch vorhanden sind, bitte im Skriptverzeichnis prüfen:

OpenAuditPC-Scan.cmd 192.168.1.25 [DOMAENE\Benutzer] 
OpenAudit-nmap-NetzScan.cmd 120

Passwörter sollten möglichst nicht als Klartext in Befehlszeilen, Skripten oder Protokollen verwendet werden. Für aktuelle PowerShell-Scans sind die mitgelieferten Skripte und deren Konfiguration maßgeblich.

Clientseitige und Offline-Inventarisierung

Wenn ein Gerät nicht vom Server aus per WMI erreichbar ist, kann der Scan lokal auf dem Client laufen. Beim Clientside-Scan werden die Daten an den OpenAudit-Server übertragen; beim Offline-Scan entsteht eine Datei, deren Inhalt anschließend über die Weboberfläche importiert wird.

Clientside-Scan mit Setup

  • Das Paket openaudit-clientscan-setup.exe mit Administratorrechten auf dem Zielgerät installieren.
  • Für eine unbeaufsichtigte Installation beschreibt der bisherige Artikel den Aufruf openaudit-clientscan-setup.exe /VERYSILENT /SERVER=meinserver. Die Parameter vor der Verteilung mit dem tatsächlich gelieferten Setup prüfen.
  • In audit.config die Serveradresse (z. B. audit_host) auf den erreichbaren OpenAudit-Server einstellen.
  • Die geplante Aufgabe Openaudit-Clientside-Scan kontrollieren und mit geeigneten Rechten ausführen.

Manuelle Einrichtung und Offline-Scan

Alternativ kann das Clientside-Paket auf den Rechner kopiert, konfiguriert und die mitgelieferte Aufgaben-XML importiert werden. Für einen vollständig getrennten Rechner das Verzeichnis offline-scan auf einen Datenträger kopieren, den Scan lokal ausführen und das erzeugte Inventar über Admin → Add system in der Weboberfläche importieren. Der genaue Dateiname und Importablauf hängen vom Paketstand ab.

Virenschutz und Firewall

PowerShell-Skripte, WMI-Zugriffe und Nmap können durch Sicherheitsprodukte eingeschränkt werden. Prüfen Sie zunächst die konkreten Blockierungsereignisse und richten Sie nur erforderliche, möglichst eng begrenzte Freigaben für signierte beziehungsweise geprüfte Komponenten ein. Die pauschale Ausnahme ganzer Installationsverzeichnisse oder das Abschalten des Virenschutzes ist nicht zu empfehlen.

Typische Pfade sind C:\Program Files (x86)\xampplite\ auf dem Server und C:\Program Files (x86)\oa-clientside-scan\ auf Clients. Die tatsächlichen Installationspfade können abweichen. WMI-/Firewall-Freigaben sollten nur für autorisierte Scan-Quellen und benötigte Ports gelten.

Betrieb, Sicherheit und Fehlerbehebung

  • Keine Windows-Inventardaten: Namensauflösung, Netzwerkzugriff, WMI-Berechtigungen, Firewall, Aufgabenplanung und Skriptprotokolle prüfen.
  • Keine Nmap-Ergebnisse: Zielnetzdefinition, Nmap-/Npcap-Installation, Netzwerkzugriff und Scanaufgabe prüfen.
  • Weboberfläche nicht erreichbar: Apache- und MariaDB-Dienste, HTTPS-Port 4443, Zertifikat und lokale Firewall kontrollieren.
  • SQL-Fehler beim Filtern: PHP-/MariaDB-Fehlermeldung und die zusammengesetzte SQL-Abfrage prüfen; insbesondere bei WITH-/CTE-Abfragen muss die Filterbedingung an der richtigen Stelle stehen.
  • BitLocker-Werte fehlen: Scanberechtigungen und erhöhten Ausführungskontext prüfen.

Regelmäßige Sicherungen von Datenbank, Konfigurationsdateien, Scanlisten, Zertifikaten und individuellen Anpassungen sind wichtig. Das vorliegende Installationsskript sieht weitreichende Schreibrechte auf den Installationsordner vor; in produktiven Umgebungen sollten diese auf das notwendige Minimum reduziert werden.

Hintergrund und Lizenz

OpenAudit Classic entstand als Fork des älteren Open-Audit-Projektstands vom 31.08.2010. Ziel ist die quelloffene Weiterentwicklung mit Anpassungen an neuere Webserver-, PHP- und Datenbankversionen sowie zusätzlichen Inventarisierungsfunktionen. Die Projekt-README bezeichnet den Fork als AGPLv3-lizenziert; verbindlich ist die mitgelieferte Lizenzdatei im Repository.

Weitere Informationen, Quellcode und Änderungsverlauf: github.com/svenbolte/Open-Audit-Classic.

Sicherheitsbetrachtung Kaspersky Antivirus

Sicherheit · 15.03.2022

Überblick zum Hersteller

Kaspersky Lab (Kaspersky Labs Limited, KLL) ist ein international tätiger Anbieter von Cybersicherheitssoftware mit Hauptsitz in London und operativen Standorten in mehreren Ländern, darunter auch Russland. Das Unternehmen entwickelt und vertreibt Sicherheitslösungen für Privatpersonen, Unternehmen und öffentliche Einrichtungen, darunter Antivirus-Software, Endpoint-Security-Lösungen und Threat-Intelligence-Dienste.

Technische Schutzwirkung

Antivirus-Software wie Kaspersky nutzt signaturbasierte Verfahren, heuristische Analysen sowie verhaltensbasierte Erkennung, um Schadsoftware zu identifizieren und abzuwehren. In unabhängigen Vergleichstests erzielt Kaspersky regelmäßig hohe Erkennungsraten. Diese technische Leistungsfähigkeit ist grundsätzlich unabhängig von politischen oder geopolitischen Rahmenbedingungen zu bewerten.

Sicherheit und Risiken – politische und regulatorische Aspekte

Warnungen staatlicher Behörden

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat im März 2022 eine Warnung vor dem Einsatz von Kaspersky-Produkten ausgesprochen. Begründet wurde dies mit einem abstrakten Risiko, das sich aus der Möglichkeit staatlicher Einflussnahme auf den Hersteller ergeben könne. Die Warnung richtet sich insbesondere an Behörden, Betreiber kritischer Infrastrukturen sowie Organisationen mit erhöhtem Schutzbedarf und wurde bislang nicht offiziell aufgehoben.

Maßnahmen und Bewertungen in den USA

Die US-Regierung stuft Kaspersky-Produkte als potenzielles Sicherheitsrisiko ein. Seit 2024 besteht in den Vereinigten Staaten ein Verbot, das den Verkauf neuer Kaspersky-Software sowie die Bereitstellung von Updates und Support für US-Personen untersagt. Als Begründung werden nationale Sicherheitsinteressen und mögliche Einflussmöglichkeiten ausländischer staatlicher Akteure angeführt.
Kaspersky weist diese Vorwürfe zurück und verweist auf interne Compliance-, Transparenz- und Kontrollmaßnahmen.

Datenschutzrechtliche Überlegungen

Antivirenprogramme benötigen für ihre Funktion weitreichende Systemrechte, darunter Zugriff auf Dateien, Prozesse und Netzwerkkommunikation. Daraus ergeben sich erhöhte Anforderungen an Datenschutz, Zugriffskontrolle und Vertrauenswürdigkeit des Herstellers. Die datenschutzrechtliche Bewertung eines Produkts ist stets einzelfallbezogen und hängt unter anderem von Einsatzszenario, Konfiguration und organisatorischen Maßnahmen des Anwenders ab.

Cyberversicherungen und Risikobewertung

Im Rahmen von Cyberversicherungen werden IT-Sicherheitsmaßnahmen regelmäßig im Zuge von Risikoanalysen bewertet. Dabei können neben technischen Schutzmechanismen auch behördliche Warnungen, regulatorische Rahmenbedingungen und geopolitische Risikofaktoren berücksichtigt werden.
Einige Versicherer prüfen im Einzelfall, welche Sicherheitslösungen eingesetzt werden und ob diese mit aktuellen Empfehlungen von Aufsichts- oder Sicherheitsbehörden übereinstimmen. Daraus können je nach Versicherungsmodell individuelle Anforderungen, Risikoaufschläge oder vertragliche Einschränkungen resultieren. Eine pauschale Ablehnung bestimmter Produkte durch Cyberversicherungen besteht jedoch nicht; maßgeblich sind stets die konkreten Vertragsbedingungen und die jeweilige Risikobewertung des Versicherers.

Bewertung der Softwarequalität

Aus rein technischer Sicht bietet Kaspersky weiterhin eine leistungsfähige Sicherheitslösung mit Funktionen wie Echtzeit-Schutz, Malware-Erkennung, Cloud-Analyse und automatisierten Updates. Die Schutzwirkung bewegt sich nach aktuellen Vergleichstests auf einem Niveau, das mit anderen etablierten Sicherheitsprodukten vergleichbar ist. Testergebnisse und Bewertungen sollten regelmäßig überprüft werden, da sich Bedrohungslagen und Softwarearchitekturen kontinuierlich weiterentwickeln.

Best Practice: Einsatz von Microsoft Defender for Business (M365)

Als Best Practice setzen viele Unternehmen auf Microsoft Defender for Business als integrierte Sicherheitslösung innerhalb von Microsoft 365. Der Defender for Business ist direkt in das Microsoft-Ökosystem eingebunden und bietet unter anderem:

  • zentrale Verwaltung über das Microsoft 365 Security Portal.
  • integrierten Endpoint-Schutz ohne zusätzliche Drittsoftware.
  • automatisierte Bedrohungserkennung und -reaktion (EDR).
  • transparente Datenverarbeitung innerhalb der Microsoft-Cloud.
  • gute Anschlussfähigkeit an Compliance-, Audit- und Versicherungsanforderungen.

Durch die enge Integration in Microsoft 365 lassen sich Sicherheits-, Identitäts- und Compliance-Funktionen konsistent umsetzen. Für viele Organisationen vereinfacht dies sowohl den operativen Betrieb als auch Nachweise gegenüber Aufsichtsbehörden, Auditoren und Cyberversicherern.

Fazit

Kaspersky Antivirus stellt weiterhin eine technisch leistungsfähige Sicherheitssoftware dar. Gleichzeitig bestehen aufgrund behördlicher Warnungen und regulatorischer Entwicklungen Risiken, die über rein technische Aspekte hinausgehen. Unternehmen sollten daher eine individuelle Risiko-, Compliance- und Versicherungsbewertung vornehmen und ihre Sicherheitsstrategie regelmäßig überprüfen. Die Wahl der Sicherheitslösung sollte sich am Schutzbedarf, am regulatorischen Umfeld und an betrieblichen Anforderungen orientieren.

Disclaimer

Dieser Artikel stellt keine Rechts-, Versicherungs- oder Produktempfehlung dar. Die dargestellten Informationen basieren auf öffentlich zugänglichen Quellen und allgemeinen Sicherheitsbewertungen. Maßgeblich für den Einsatz von Sicherheitssoftware sind stets die individuellen Rahmenbedingungen, behördlichen Vorgaben, Versicherungsverträge sowie eine eigene Risikoanalyse.

Windows 11 Spam verhindern

Windows · 14.03.2022

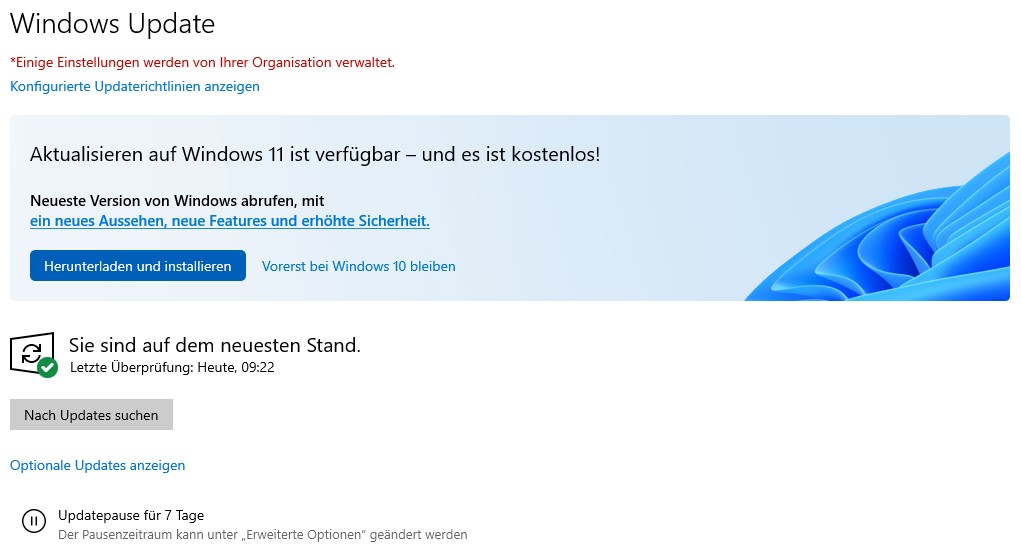
obwohl zahlreiche Partner und auch Microsoft-Abteilungen die Verwendung von Windows 11 nicht freigeben, verwendet Microsoft nun sogar in den Windows 10 Enterprise-Versionen das "Wichtige Updates verfügbar" Symbol in der Taskleiste mit einem blauen Punkt, um Benutzer aufzufordern, auf #Win11 zu aktualisieren. Selbst wenn man mit der rechten Maustaste darauf klickt, kann man die Meldung nicht vollständig abstellen, sondern "später erinnern".

Geht man danach in die Systemsteuerung, Updates und Sicherheit, Windows Update, wird erneut mit einem prominent platzierten Banner Windows 11 beworben. Auch hier kann man nur "vorerst noch nicht" auswählen.

Domänen Admins können diese Meldungen (falls die GPO noch funktioniert) diese Meldung verhindern (die GPOs müssen dazu mindestens die ADMX-Templates von September 2021 haben):

Computerkonfiguration
> Administrative Vorlagen
 > Windows-Komponenten
  > Windows Update
   > Windows Update für Unternehmen"
Im Schlüssel "Zielversion des Funktionsupdates auswählen"

Dort muss der Wert für das Produkt: "Windows 10" enthalten und die Version auf "21H2" gesetzt werden. Sollte Microsoft für Windows 10 doch eine 22H2 Version herausbringen (19045.x), ist dieser Wert zu setzen.

WordPress Plugin-Updates einzeln deaktivieren

Anleitungen · 09.03.2022

Solange ein Plugin noch in der Repository angeboten wird, kann man es einfach aktualisieren, indem man die "Automatische Updates" Funktion in der Pluginliste einschaltet. Ist das Plugin auf wordpress.org deprecated oder deaktiviert, bleibt die Einstellung auf "automatisch", man kann Sie in der Pluginliste aber nicht mehr ausschalten. Zwar kommen solange das Plugin "tot" ist, keine Updates, es gibt aber Plugins, die später wieder auferstehen. Das folgende PHP-Code Snippet hilft, Plugins-Auto-Updates fallweilse aus- oder einzuschalten. Lässt sich übrigens auch für Themes nutzen.

function change_auto_update( $name, $type = 'plugin', $enable = true ) {
	if ( 'theme' === $type ) {
		$key = 'auto_update_themes';
	} else {
		$key = 'auto_update_plugins';
	}
	$auto_update_settings = get_site_option( $key, array() );
	if ( $enable ) {
		if ( in_array( $name, $auto_update_settings, true ) ) {
			return false;
		}
		$auto_update_settings[] = $name;
	} else {
		if ( ! in_array( $name, $auto_update_settings, true ) ) {
			return false;
		}
		unset( $auto_update_settings[ array_search( $name, $auto_update_settings, true ) ] );
	}
	return update_site_option( $key, array_unique( $auto_update_settings ) );
}
change_auto_update('cybersyn/cybersyn.php','plugin',false);