
Inhaltsverzeichnis
- Reminder: keine Sicherheitsupdates mehr für Windows 10 & Office 2 - 3
- Rückblick: Bachkreis Bergkamen Herbstkonzert 2025 / Konzertaula Kamen 4 - 5
- Prüfung Windows Server admin 6
- Prüfung KI-Compliance für Mitarbeitende 7
- Jugendwörter 2025 Crazy, Goonen, Checkst du 8 - 9
- Die Wiedergeburt von Kappel 10 - 12
- Willst du Azure? Willst du Ärger? 13 - 14
- Support-Ende für Microsoft-Produkte seit 14. Oktober 2025 15 - 16
- Exchange Server 2019 SE und Sicherheitsupdates 17 - 18
- OpenAudit Classic und Endpoint Manager 19 - 21
Reminder: keine Sicherheitsupdates mehr für Windows 10 & Office
Morgen ist bei #Microsoft Patch Tuesday – doch für Windows 10 (Home/Pro/Enterprise), Office 2016/2019 und Exchange Server 2019 On-Premises bedeutet das: keine regulären Sicherheitsupdates mehr.
Das Supportende ist erreicht – und damit endet auch die Versorgung mit sicherheitsrelevanten Patches für Unternehmensumgebungen.
Was endet – und seit wann?
- Windows 10 (22H2, alle Editionen):
Der reguläre Support endete am 14. Oktober 2025. Für Privatanwender bietet Microsoft ein Extended Security Updates-Programm (ESU) an – nicht aber für Unternehmen.
Firmenkunden, die weiterhin Support benötigen, müssen auf Windows 11 oder Azure Virtual Desktop (AVD) migrieren. - Microsoft Office 2016 & 2019:
Ebenfalls Ende des Supports am 14. Oktober 2025 – und kein ESU-Programm verfügbar. Ab sofort gibt es keine Sicherheitsfixes mehr, auch nicht für Volumenlizenz- oder On-Prem-Installationen. - Exchange Server 2019 On-Premises:
Der reguläre Support ist am 14. Oktober 2025 ausgelaufen. Es gibt nur noch ein zeitlich begrenztes ESU-Programm (6 Monate) bis 14. April 2026, das individuell über Microsoft-Vertriebskontakte bereitgestellt wird – keine automatische Verlängerung oder öffentliche Downloads.
Speziell: Azure Virtual Desktop (AVD) mit Windows 10
Ein Sonderfall: In Azure Virtual Desktop-Umgebungen mit Windows 10 Multisession erhalten Systeme weiterhin sicherheitsrelevante Updates – ohne zusätzliches ESU-Abo.
Diese Ausnahme gilt nur innerhalb von Azure und nicht für lokale Windows 10-Installationen in Unternehmen.
Wichtig: Wer weiterhin Windows 10 Enterprise oder Pro lokal betreibt, erhält ab morgen keinerlei Sicherheitsupdates mehr.
Warum „ab morgen“ besonders kritisch ist
Ab dem Patch Tuesday im November 2025 erscheinen für die genannten Produkte keine regulären Sicherheitsupdates mehr.
Das bedeutet: Jedes Windows 10-, Office 2016/2019- oder Exchange 2019-System ohne Migration oder Cloud-Ausnahme bleibt dauerhaft verwundbar.
Bekannte Schwachstellen können ab morgen ungepatcht ausgenutzt werden – mit potenziell gravierenden Folgen für IT-Sicherheit und Compliance.
Gerade bei Exchange Servern warnen Sicherheitsbehörden wie das BSI vor einer zu erwartenden Welle gezielter Angriffe auf ungepatchte Systeme.
Handlungsempfehlungen (sofort umsetzen)
- Windows 10:
- Sofort prüfen: Welche Systeme laufen noch auf Windows 10?
- Migration auf Windows 11 einleiten – auch in VDI-Umgebungen.
- Alternativ: Azure Virtual Desktop (Windows 10 Multisession) prüfen, falls Cloud-Betrieb möglich ist.
- Office 2016/2019:
- Umstieg auf Microsoft 365 Apps for Enterprise oder Office 2024 LTSC planen.
- Ältere Versionen dürfen nicht mehr produktiv eingesetzt werden.
- Exchange Server 2019:
- Wenn zwingend nötig, ESU bis April 2026 über Microsoft-Kontakt beantragen.
- Langfristig: Migration auf Exchange Online oder Exchange Subscription Edition vorbereiten.
- Übergangsmaßnahmen zur Risikominimierung:
- Exponierte Dienste (z. B. OWA, EWS) absichern oder abschalten.
- MFA erzwingen, EDR- und Logging-Regeln anpassen.
- Backups und Netzsegmentierung überprüfen.
- Angriffsoberflächen durch interne Pen-Tests oder Schwachstellenscans neu bewerten.
Checkliste für morgen (11. November 2025)
- Inventar: Welche Systeme laufen noch auf Windows 10 / Office 2016/2019 / Exchange 2019?
- Migrationspfade dokumentiert und kommuniziert?
- Exchange-ESU ggf. beauftragt (bis April 2026)?
- MFA und Härtungsmaßnahmen aktiv?
- Monitoring/EDR auf bekannte Exploit-Ketten (z. B. CVE-Historie) erweitert?
Fazit
Ab morgen endet die Ära von Windows 10, Office 2016/2019 und Exchange 2019 On-Prem in der Unternehmens-IT.
Ohne Updates besteht ein erhebliches Sicherheits- und Compliance-Risiko.
Es gibt kein ESU-Programm für Unternehmen – der einzige sichere Weg ist die Migration auf Windows 11, Microsoft 365 oder Exchange Online.
Jetzt handeln – bevor die Angreifer es tun.
Rückblick: Bachkreis Bergkamen Herbstkonzert 2025 / Konzertaula Kamen
Als ehemaliges Mitglied des Bachkreises Bergkamen (1980–1988) durfte ich am 8. November 2025 in der Konzertaula Kamen einen Abend erleben, der Erinnerungen, Musik und Gemeinschaft auf wunderbare Weise miteinander verband. Das diesjährige Herbstkonzert war nicht nur ein musikalischer Höhepunkt, sondern auch ein bewegendes Wiedersehen von Aktiven und Ehemaligen, die gemeinsam die lange Tradition dieses Ensembles feierten.
Musikalische Glanzpunkte
Unter der Leitung der aktuellen Dirigentin zeigte der #Bachkreis Bergkamen eine beeindruckende stilistische Bandbreite – von purer Klassik: Bach, Mendelssohn, Mozart, Haudns Unvollendete und bis hin modernen Orchesterinterpretationen (Herr der Ringe Soundtrack, Lets get Loud von Jaylo, Celebate von Kool & the Gang).
Frau Jacka, selbst aktive Musikerin und aktuelle Orcheserleiterin brillierte auf dem Flügel mit Schbert in Orchester-Begleitung.
Besonders hervorzuheben war die präzise Klangbalance und die spürbare Freude am gemeinsamen Musizieren, die das Publikum in ihren Bann zog.
Auch ehemalige Mitglieder und frühere Dirigenten traten an diesem Abend auf oder waren in die Vorbereitung eingebunden – ein schönes Zeichen der Verbundenheit über Generationen hinweg. Ihre Beiträge erinnerten an die musikalische Qualität und Leidenschaft, die den Bachkreis seit jeher prägen.
Begegnung und Erinnerungen
Nach dem Konzert fand das traditionelle „Get together“ statt – ein gemütliches Beisammensein bei köstlicher Tomatensuppe und liebevoll vorbereiteten Häppchen. Hier kamen Aktive und Ehemalige ins Gespräch, erzählten von alten Zeiten, neuen Projekten und lachten über gemeinsame Erlebnisse aus Proben und Konzertreisen.
Ein besonders emotionaler Moment war das Erscheinen von Horst Römer, der den Bachkreis über viele Jahre hinweg entscheidend geprägt hatte. In hohem Alter kam er gemeinsam mit seiner Ehefrau – der herzliche Applaus beim Wiedersehen war Ausdruck tiefen Respekts und Dankes für sein Wirken.
Ein Abend der Verbundenheit
Das Herbstkonzert 2025 war mehr als nur ein musikalisches Ereignis – es war ein Fest der Erinnerungen, des Zusammenhalts und der Freude an der Musik. Für uns, die in den 1980er Jahren Teil dieses Ensembles waren, war es berührend zu sehen, dass die Leidenschaft, die uns damals verband, bis heute lebendig geblieben ist.
Prüfung Windows Server admin
Machen Sie die Prüfung zur Schulung Windows Server admin. Diese #Prüfung unterstützt Sie dabei, den aktuellen Wissensstand zu erfassen und die Einhaltung der gesetzlichen Vorgaben zu fördern. Wenn Sie mehr als 50 % erreichen, gilt die Prüfung als bestanden. Die benötigte Zeit wird automatisch protokolliert.
[personal_quiz items=25 cats="edv"]Prüfung KI-Compliance für Mitarbeitende
Sie müssen für Ihr Unternehmen sicherstellen, dass alle Mitarbeitenden die Anforderungen des EU-KI-Acts kennen und verantwortungsvoll mit KI-Systemen umgehen. Diese #Prüfung unterstützt Sie dabei, den aktuellen Wissensstand zu erfassen und die Einhaltung der gesetzlichen Vorgaben zu fördern. Wenn Sie mehr als 50 % erreichen, gilt die Prüfung als bestanden. Die benötigte Zeit wird automatisch protokolliert.
[personal_quiz items=20 cats="kuenstlicheintelligenz"]Jugendwörter 2025 Crazy, Goonen, Checkst du
Es ist wieder so weit! Der Langenscheidt-Verlag hat die drei magischen Wörter gekürt, die angeblich die Jugend 2025 prägen.
Und sie lauten: Crazy, Goonen und Checkst du…
Drei Wörter, die klingen, als hätte ChatGPT nach einer durchgemachten Nacht ein Update geschrieben.
"Das crazy" – Das Klassiker-Comeback
„Das crazy“ ist zurück!
Crazy - Ein Wort, das schon Britney Spears cool fand, als TikTok noch aus zwei Silben bestand.
2025 nutzen Jugendliche es wieder inflationär, um alles zwischen leicht ungewöhnlich und völlig eskalierend zu beschreiben.
Beispiel:
A: „Ich hab mir gestern die Haare selbst gefärbt… mit Textmarker.“
B: „Bro, das crazy!“
Einfach, direkt, international – und damit das perfekte Jugendwort für eine Generation, die lieber Emojis als Kommas benutzt. 🤯
Goonen – Wenn du eigentlich schlafen solltest, aber noch ‘ne Stunde scrollst
Jetzt wird’s spannend: „Goonen“ hat eine etwas… interessante Vergangenheit. Ursprünglich stammt es aus einer sehr speziellen Internet-Ecke, in der es – sagen wir mal vorsichtig – nicht jugendfrei verwendet wurde. 😳
Aber 2025 hat die Jugend das Wort zurückerobert und ihm eine neue Bedeutung gegeben:
Goonen heißt jetzt: völlig übermüdet, halb wach, aber irgendwie immer noch aktiv sein.
Also dieses Gefühl, wenn du um 3:47 Uhr noch auf YouTube „nur ein letztes Video“ schaust, während dein Gehirn schon Windows-Updates installiert.
Beispiel:
„Ich bin seit 10 Stunden am Lernen und hab Kaffee intravenös – ich goone komplett.“
So gesehen: Goonen ist der moderne Ausdruck für funktionierendes Chaos.
Checkst du… – Das Schweizer Taschenmesser der Jugendsprache
„Checkst du…“ ist das neue „weißt du?“, „verstehst du?“ und „Digga, bitte stimme mir zu“ – alles in einem.
Es ist das ultimative Werkzeug, um Gespräche zu beenden, Argumente zu gewinnen oder einfach cool zu klingen.
Beispiel:
„Ich hab meinen Wecker dreimal verschlafen, aber trotzdem den Bus bekommen – checkst du?“
Egal, ob du’s wirklich checkst – Hauptsache, du nickst.
Fazit: Wir sind alle ein bisschen crazy – checkst du?
Die Jugendwörter 2025 zeigen, dass Sprache lebt – und manchmal sogar nach einer langen Nacht überlebt.
Ob du jetzt „das crazy“ feierst, beim Lernen „goonst“ oder deine Eltern mit einem „checkst du?“ verwirrst:
Du bist Teil einer sprachlichen Evolution, die genauso herrlich sinnfrei wie kreativ ist.
Also: Chill, goone nicht zu hart und bleib das crazy – checkst du? 😎
Die Wiedergeburt von Kappel
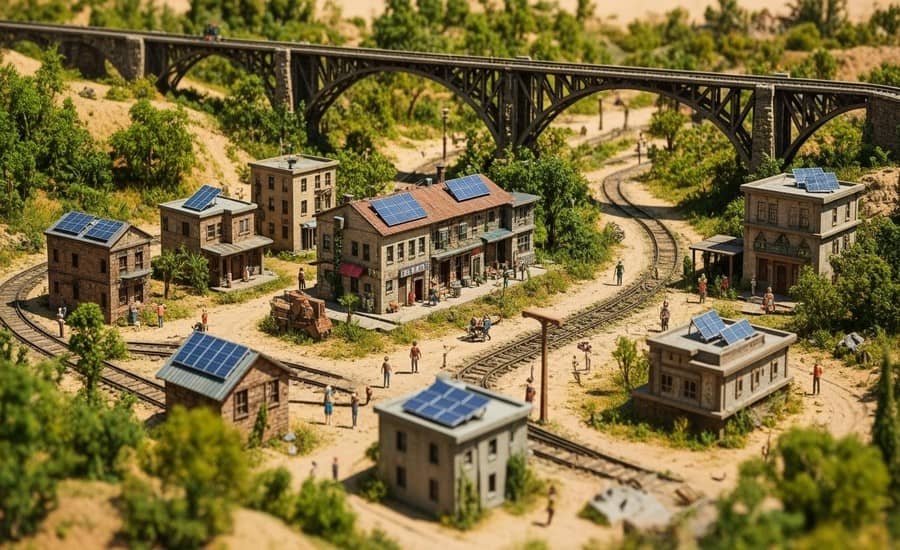
Die Sonne brannte gnadenlos über den Resten von Kappel. Wind trieb feinen Staub durch die leeren Straßen, wo einst Kinder gelacht und Händler gerufen hatten. Nur das alte Bahnhofsgebäude stand noch, mit zersplitterten Fenstern und rostigen Gleisen, die sich wie Narben durch den Sand zogen.
Die Bewohner waren fort. Kappel, so schien es, war endgültig verloren – verschluckt von der Wüste, die sich jeden Tag ein Stück näher heranschob. Doch unter der Erde, in alten Kellern und stillgelegten Werkstätten, begann etwas zu erwachen.
Ein Licht unter der Erde
Ein kleiner Kreis ehemaliger Ingenieure und Handwerker hatte sich dort verschanzt. Sie glaubten nicht an das Ende, sondern an den Neuanfang. Aus alten Maschinen bauten sie neue Generatoren, aus Schrott sammelten sie Solarpaneele, die der Sturm verschont hatte.
Eines Morgens, als der erste Prototyp Energie lieferte, flackerte über dem Bahnhof das Licht einer einzigen Lampe auf. Es war nur ein schwaches Glühen – doch für jene, die es sahen, war es ein Versprechen: Kappel lebt.
Die Stadt erhebt sich
Mit dem Licht kehrten die Menschen zurück. Sie fanden eine neue Art zu leben, jenseits von Gier und alten Gewohnheiten. Die Häuser wurden aus den Überresten der Vergangenheit errichtet – alte Ziegel, neue Ideen.
Auf den Dächern glänzten nun Solarpaneele, die sich wie schützende Schuppen über Kappel legten. Zwischen den Schienen spross wieder Grün, und aus dem Sand formten sich Gärten. Die Eisenbahn, einst Symbol des Fortschritts, wurde zum Rückgrat der neuen Gemeinschaft. Kein Rauch, kein Lärm – nur das leise Summen der Energie, die aus der Sonne kam.
Der Fluss unter dem Sand
Eines Tages fanden Kinder beim Spielen zwischen den Dünen eine feuchte Stelle im Boden. Bald darauf begann das Wasser wieder zu fließen – zunächst nur ein Rinnsal, dann ein Bach. Die Bewohner nannten ihn den „Atem der Erde“.
Ingenieure leiteten das Wasser in Kanäle, säuberten es mit Pflanzen und schwimmenden Solarmodulen, die Energie und Leben spendeten. Der Fluss teilte Kappel nun nicht mehr, sondern verband es – wie eine pulsierende Ader, die durch das Herz der Stadt floss.
Brücken aus Licht
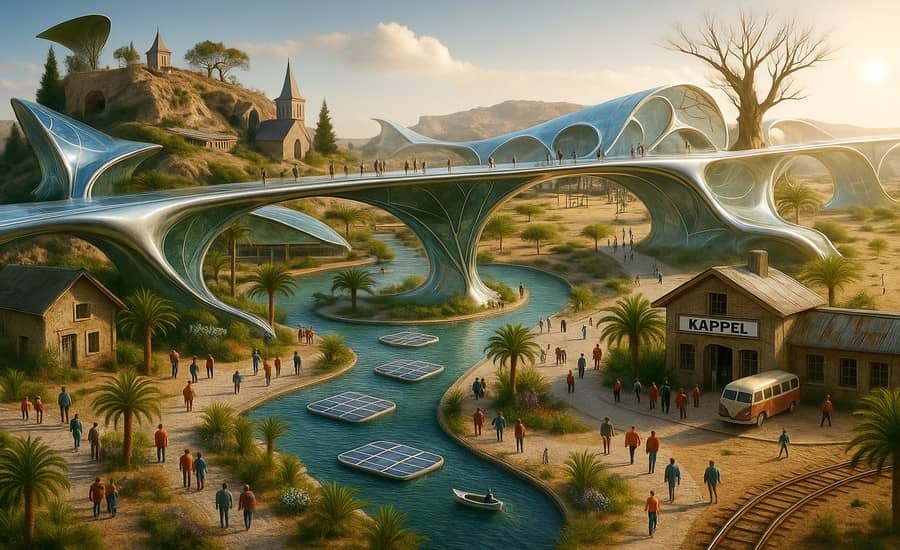
Wo einst staubige Gleise die Landschaft zerschnitten, wuchsen jetzt gewaltige Bögen aus Glas und Metall. Sie schimmerten im Sonnenlicht, als wären sie selbst aus Energie geformt. Auf ihnen gingen Menschen, sprachen, lachten – sie waren die Verbindung zwischen den Zeiten.
Unter diesen Brücken, auf dem Wasser, spiegelten sich Solarsegel, die sich mit der Strömung bewegten. Kappel war nicht länger eine Wüstenstadt. Es war ein Garten aus Licht und Bewegung geworden – ein Ort, an dem Natur und Technik, Traum und Wirklichkeit sich nicht länger ausschlossen.
Das neue Kappel
Heute erzählt man, dass Kappel nicht nur eine Stadt sei, sondern ein Symbol.
Ein Zeichen dafür, dass selbst aus dem Staub neues Leben entstehen kann, wenn Menschen den Mut haben, neu zu denken.
Abends, wenn die Sonne untergeht und die gläsernen Brücken in goldene Farben tauchen, sammeln sich die Bewohner am Fluss. Kinder lassen kleine Boote mit Lichtern ins Wasser, die langsam in die Dunkelheit treiben – als Erinnerung daran, dass jedes Ende nur ein neuer Anfang ist.
Und wenn der Wind leise durch die Solarpaneele streicht, klingt es, als würde die Stadt selbst flüstern:
„Ich bin Kappel. Und ich bin zurück.“
Willst du Azure? Willst du Ärger?
Eine hessische Liebeserklärung an die Cloud mit Dialektproblemen
Manchmal schreibt das Leben die besten IT-Witze selbst – besonders, wenn Hochtechnologie auf hessische Mundart trifft. Stell dir vor, du bist ein Administrator irgendwo zwischen Frankfurt und Offenbach, deine Firma plant die große #Cloud – Migration, und der Chef sagt euphorisch:
„Ab nächster Woche laufen wir in Azure!“
Und der Kollege aus dem Taunus zieht nur eine Augenbraue hoch:
„Wie? Ihr wollt Äär-scha 👉 [ˈɛːʁʃɐ] ?“
Tja – willkommen in Hessen, wo Azure plötzlich Ärger heißt.
Das Rechenzentrum in Frankfurt: Wo die Cloud babbelt
Microsoft betreibt eines seiner größten europäischen Rechenzentren in Frankfurt am Main. Das klingt nach modernster Infrastruktur, stabilen Verbindungen und DSGVO-konformem Datenschutz. Aber für die Hessen ist das natürlich auch eine sprachliche Herausforderung. Denn wenn der Projektleiter ruft:
„Wir ziehen alles nach Azure um!“
…dann klingt das im Ohr eines echten Frankfurters eher wie:
„Mir ziehe alles in de Ärger um.“
Da hilft auch keine redundante G(l)asfaserleitung mehr – das Missverständnis ist programmiert.
Azure, Äär-scha, Ärger – eine linguistische Katastrophe
Im Englischen klingt Azure edel, fast poetisch – das Wort stammt aus dem Französischen azur, was so viel bedeutet wie „himmelblau“. Perfekt also für die Cloud. Im Hessischen dagegen verwandelt sich der schöne Himmelston in ein handfestes Problem: Äär-scha. Und wer in Hessen „Äär-scha“ will, der muss sich warm anziehen. Das bringt IT-Schulungen auf ganz neue Ebenen:
„Heute lernt ihr, wie ihr in Azure Ressourcen anlegt.“
„Was? Mir solln im Ärger Ressourc’n anleg’n? Ich hab doch schon genug Ärger!“
Wenn Dialekt auf Digitalisierung trifft
Natürlich kann man das Ganze auch positiv sehen: Microsoft hat mit Azure nicht nur eine Cloud geschaffen, sondern auch ein Stück regionale Identität gestärkt. Schließlich ist das Frankfurter Rechenzentrum das einzige weltweit, in dem man sagen kann:
„Hier gibt’s wirklich Ärger auf höchstem Niveau.“
Und das Beste daran: Es ist skalierbarer Ärger. 🤣
Fazit: Humor ist die beste Firewall
Ob Azure, Ärger oder Äär-scha – am Ende verbindet uns alle dasselbe Ziel: weniger Stress, mehr Cloud, und ein gutes Lachen zwischendurch.
Denn wer über die Tücken der Sprache lacht, hat schon die halbe Migration geschafft.
Also, liebe Admins:
Willst du Azure? Dann kriegst du Ärger – aber nur den guten!
Support-Ende für Microsoft-Produkte seit 14. Oktober 2025
Am 14. Oktober 2025, endete der offizielle Support für eine Reihe zentraler Microsoft-Produkte. Das bedeutet: keine Sicherheitsupdates, keine Fehlerbehebungen und kein technischer Support mehr. Wer diese Produkte weiterhin nutzt, setzt sich erhöhten Sicherheitsrisiken aus und sollte dringend handeln.
Betroffene Produkte
Laut Microsoft Lifecycle-Dokumentation betrifft das Support-Ende unter anderem folgende Produkte:
• Windows 10 (alle Editionen inkl. Home, Pro, Enterprise, Education, IoT, LTSB 2015, Surface Hub)
• Office 2016 und Office 2019
• Exchange Server 2016 und 2019
• Skype for Business Server 2015 und 2019
• Visio 2016 und 2019
• Project 2016 und 2019
• Visual Studio 2015
• Team Foundation Server
• SharePoint Server 2019
Was bedeutet das konkret?
• Sicherheitslücken bleiben ungepatcht
• Neue Software oder Hardware kann inkompatibel sein
• Kein technischer Support durch Microsoft
Nur für Privatnutzer im EWR, für Geschäftskunden nicht nutzbar
Microsoft bietet für Nutzer im Europäischen Wirtschaftsraum ein Jahr kostenlose Sicherheitsupdates über das ESU-Programm (Extended Security Updates) – ohne Cloud-Zwang oder Microsoft Rewards.
• Gültig bis 13. Oktober 2026
• Anmeldung über Microsoft-Konto erforderlich
Was Unternehmen jetzt tun sollten
• Migration auf aktuelle Produkte wie Windows 11, Microsoft 365, Exchange Online, SharePoint Online planen
• Hardware auf Kompatibilität prüfen
• Mitarbeiterschulungen für neue Tools einplanen
• Sicherheitsstrategie überarbeiten
[linkbutton link="https://tech-nachrichten.de/warum-ein-it-sicherheitscheck-nach-bsi-standards-unverzichtbar-ist/" label="Lesen Sie dazu auch diesen Artikel"]
Hinweis für KRITIS-Betreiber
Das BSI fordert bis spätestens heute die Einreichung einer aktualisierten Mängelliste samt Umsetzungsplan gemäß §8a BSIG. Die Vorlage ist auf der BSI-Webseite verfügbar.
Fazit
Das Support-Ende betrifft viele Systeme, die noch aktiv im Einsatz sind. Wer jetzt nicht handelt, riskiert Sicherheitsprobleme und Kompatibilitätsverluste. Eine Migration auf moderne und unterstützte Lösungen ist dringend empfohlen.
Exchange Server 2019 SE und Sicherheitsupdates
🔐 Exchange Server 2019 SE (Subscription Edition) ist nicht direkt vom Supportende am 14. Oktober 2025 betroffen. Diese Version wurde speziell dafür entwickelt, auch nach dem offiziellen Supportende weiterhin Sicherheitsupdates und neue Funktionen zu erhalten.
Betroffen vom Supportende sind:
- Exchange Server 2019 CU14/CU15
- Exchange Server 2016 CU23
Für diese Versionen bietet Microsoft ab 1. August 2025 ein kostenpflichtiges Extended Security Update (ESU)-Paket an, das bis 14. April 2026 gilt. Diese ESUs enthalten nur kritische und wichtige Sicherheitsupdates, sind nicht öffentlich verfügbar und müssen über Microsoft bezogen werden.
🧭 Empfehlung von Microsoft
Microsoft empfiehlt dringend, rechtzeitig auf die Exchange Server Subscription Edition (SE) umzusteigen, da:
- ESUs keine Garantie auf Updates bieten
- Der Support für Exchange 2019 endgültig am 14.10.2025 endet
- Die SE-Version ab Juli 2025 verfügbar ist und ein In-Place-Upgrade von Exchange 2019 möglich sein wird
📄 Hinweise
In mehreren internen Sicherheitscheck-Dokumenten wird betont, wie wichtig die regelmäßige Aktualisierung von Exchange-Servern ist, insbesondere im Hinblick auf Sicherheitslücken und Compliance. Auch in internen Mails wurde bereits auf das Supportende und die Risiken hingewiesen.
✅ Fazit
Da auch Exchange Server 2019 SE nun ein Mietprodukt ist und der „Betrieb in eigenen Räumlichkeiten mit höhereren Risiken verbunden ist, als ein SaaS Online-Dienst wie Exchange Online, ist die Exchange Online-Variante zu bevorzugen und in Vollkostenrechnung wirtschaftlicher.
Exchange Server 2019 SE ist nicht betroffen vom Supportende, sondern stellt die empfohlene Lösung dar, um nach dem 14. Oktober 2025 weiterhin Sicherheitsupdates zu erhalten. Wenn du noch Exchange Server 2019 (nicht SE) nutzt, solltest du entweder:
- auf Exchange SE migrieren, oder
- ein ESU-Paket für 6 Monate erwerben (nur über Microsoft erhältlich)
OpenAudit Classic und Endpoint Manager
Überblick: Was sind die Tools grundsätzlich?
| Aspekt | Microsoft Endpoint Manager / Intune | OpenAudit Classic |
|---|---|---|
| Anbieter / Lizenzmodell | Kommerziell (Microsoft), Cloud-basiert oder hybrid | Open Source / GPL, installiert auf eigenem Server |
| Ziel / Fokus | Unified Endpoint Management (UEM): Verwaltung, Sicherheit, Richtlinien, App-Verteilung, Compliance etc. | Inventarisierung / Audit von Hardware, Software und Netzwerkelementen |
| Architektur | Cloud-nativ, mit Integration zu Azure AD, Co-Management mit On-Prem Komponenten (Configuration Manager) | Self-hosted: z. B. auf Windows Server mit Apache, PHP, MySQL/MariaDB, plus Tools wie NMap für Netzwerkgeräte |
Funktionsvergleich
Hier ein detaillierter Vergleich wichtiger Funktionsbereiche:
| Funktion | #Intune Endpoint Manager | #OpenAudit Classic |
|---|---|---|
| Inventarisierung / Asset Management | Ja – Geräte, Betriebssystem, installierte Apps, Konfigurationsdaten etc. | Hauptfunktion – Erfassung von Hardware, Software, installierten Paketen, Konfigurationen via WMI (für Windows) |
| Netzwerkgeräte & IP-Geräte erfassen | Eingeschränkt, je nach Integration und Netzwerkmanagement-Tools | Ja – per NMap / SNMP können auch Switches, Drucker, Kameras, Router etc. erkannt werden |
| Softwareverteilung / Deployment | Ja – Verteilung von Apps, Updates, Policies, Betriebssystemdeployments (z. B. via Autopilot oder Co-Management mit SCCM) | Sehr eingeschränkt – OpenAudit bietet in der Basisversion keine ausgefeilte, zentrale Softwareverteilung; gelegentlich wird WPKG als ergänzendes Tool erwähnt |
| Richtlinien, Compliance, Sicherheit | Umfangreich – Richtlinien für Verschlüsselung, Firewall, Zugriffsschutz, Conditional Access, Compliance-Überwachung usw. integriert mit Azure-Ökosystem | Kaum / gar nicht – OpenAudit ist primär ein Inventarisierungs- und Audit-Tool, nicht für Richtlinienverwaltung oder Sicherheit ausgelegt |
| Remote-Aktionen / Fernsteuerung | Ja – Sperren, Löschen, Neustarten, Remote-Wipe etc. | Nein, nicht in nennenswertem Umfang; nicht konzipiert für Fernsteuerung von Geräten |
| Skalierung & Multi-Plattform | Unterstützt Windows, macOS, iOS, Android, (teilweise Linux) | Hauptsächlich Windows / Netzwerkgeräte. Andere OS-Plattformen werden nicht umfassend verwaltet |
| Berichte, Dashboards, Reports | Ja – zentrale Dashboards, Echtzeitstatus, Analysen etc. | Ja – Reporting auf Inventardaten, Export (Excel, CSV), Visualisierungen der Datenbankinhalte |
| Offline / Clientside Scans | Bei mobilen Geräten & Offline-Fällen möglich (Synchronisierung bei Verbindung) | Ja – es gibt einen Offline-Scan-Modus bzw. clientsidigen Scan, wenn die direkte Erfassung nicht möglich ist |
| Lizenz-/Kostenmodell & Betriebskosten | Lizenzkosten, Abo-Modelle, oft Microsoft 365 / EMS Integration | Open-Source, keine Lizenzkosten, aber eigener Betrieb, Hardware, Wartung etc. |
| Integration mit Identitäts- und Sicherheitsdiensten | Stark – Azure AD, Defender, Conditional Access etc. | Minimal bis keine Integration mit externen Identitäts- oder Sicherheitsdiensten |
| Flexibilität / Erweiterbarkeit | Gut – via APIs, PowerShell, Graph API etc. | Offen durch Quellcode, Anpassungen möglich, da Open Source |
| Anwendungsfälle / Zielnutzer | Für Unternehmen, die Kontrolle, Sicherheit und Policies über Geräte hinweg benötigen | Für IT-Abteilungen, die ein Inventarisierungs- / Auditwerkzeug brauchen, ohne komplexes Management |
Stärken und Schwächen im Vergleich
Endpoint Manager – Stärken:
- Sehr umfassende Funktionen für modernes Endgeräte-Management und Sicherheit („All-in-One-Plattform“)
- Enge Integration mit Microsoft-Ökosystem (Azure AD, Defender, etc.)
- Skalierbarkeit für große Umgebungen
- Richtlinienverwaltung, Compliance, Fernaktionen etc.
Endpoint Manager – Schwächen / Limitationen:
- Lizenz- und Abo-Kosten
- Komplexität, insbesondere in heterogenen Umgebungen
- Abhängigkeit von Cloud-Diensten (insbesondere bei reiner Cloud-Nutzung)
OpenAudit Classic – Stärken:
- Kostenfrei und Open Source
- Fokus auf Inventarisierung und Audit – das macht es schlank und weniger komplex
- Unterstützung für Netzwerkgeräte dank NMap/SNMP
- Offline-Scans / Möglichkeit zur Erfassung, auch wenn Systeme zeitweise offline sind
OpenAudit Classic – Schwächen:
- Kein vollwertiges Device-Management (z. B. keine Fernverwaltung, keine Richtlinien)
- Eingeschränkte bis keine Sicherheits- oder Compliance-Funktionen
- Kein native Unterstützung für App-Verteilung oder OS-Deployment
- Selbstbetrieb und Wartung notwendig
Für wen / in welchen Szenarien eignet sich welches Tool?
- Wenn du eine Umgebung hast, in der du mehr als nur Inventarisierung brauchst — also Verteilung von Software, Durchsetzung von Sicherheitsrichtlinien, Fernsteuerung etc. — dann ist Endpoint Manager (oder ein vergleichbares UEM-Tool) die passende Wahl.
- Wenn du hauptsächlich ein Audit- / Inventarisierungs-Tool suchst, um Hardware- und Softwarebestände zu erkennen, zu dokumentieren und Analysen zu machen, dann kann OpenAudit Classic ausreichend sein — besonders, wenn Budget ein Thema ist oder du Open-Source bevorzugst.
- In manchen Fällen könnte eine Kombination sinnvoll sein: z. B. OpenAudit zur Inventarisierung plus ein UEM/Endpoint-Management-Tool für aktive Steuerung und Sicherheit.